Android AISeal Diperkenalkan Google untuk Melindungi Data Pribadi dalam Pemrosesan AI
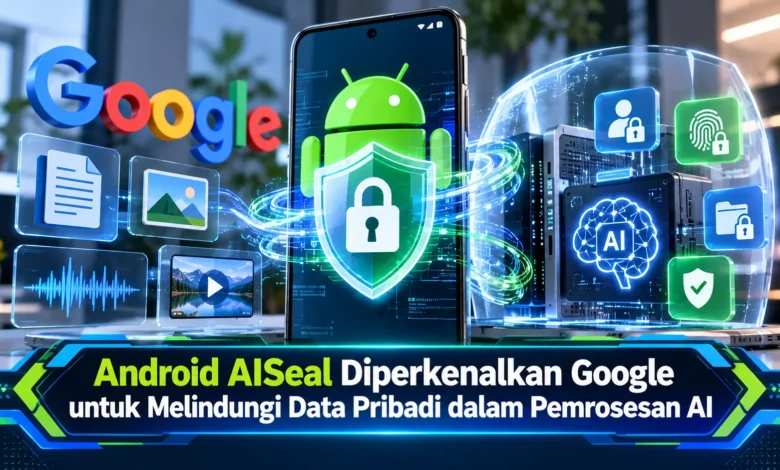
Google memperkenalkan Android AISeal pada 7 Oktober 2026 sebagai langkah baru dalam memperkuat perlindungan data pribadi ketika kecerdasan buatan bekerja langsung di perangkat Android. Teknologi keamanan ini dirancang untuk menciptakan lingkungan terisolasi yang mampu menyimpan informasi sensitif dengan perlindungan berbasis perangkat keras. Kehadirannya menjadi semakin relevan ketika asisten AI mulai memanfaatkan email, kalender, pesan, dan berbagai informasi personal untuk memberikan bantuan yang lebih kontekstual. Melalui AISeal, Google berupaya menghadirkan keseimbangan antara kemampuan teknologi AI yang semakin canggih dan kebutuhan pengguna terhadap privasi. Inovasi ini juga membuka arah baru bagi pengembangan sistem keamanan Android.
Mengenal Android AISeal sebagai Inovasi Teknologi Keamanan Google
Android AISeal merupakan arsitektur keamanan khusus yang dikembangkan guna menjaga konteks personal yang digunakan AI. Tidak seperti mekanisme keamanan aplikasi konvensional, AISeal memanfaatkan lingkungan virtual terlindungi untuk mengurangi risiko akses tidak sah. Strategi perlindungan tersebut menjadi penting ketika layanan AI personal membutuhkan data personal dari berbagai aktivitas. Untuk memberikan gambaran, sistem AI personal mungkin mengolah data kalender untuk membantu menyusun kegiatan. Dengan dukungan arsitektur AISeal, Google mencoba memperkuat perlindungan agar data pengguna memperoleh lapisan pengamanan tambahan.
Kehadiran sistem ini menjadi indikasi bahwa kemajuan teknologi kecerdasan buatan harus disertai dengan mekanisme keamanan yang kuat. Android sebelumnya telah menggunakan mekanisme isolasi aplikasi serta kebijakan SELinux untuk membatasi akses terhadap komponen sistem. Walaupun mekanisme itu telah diterapkan, tantangan perlindungan konteks pengguna menuntut penguatan arsitektur. AISeal dirancang untuk melengkapi perlindungan yang sudah tersedia. Melalui isolasi tambahan, informasi yang menjadi konteks kecerdasan buatan berpotensi mendapatkan pengamanan lebih mendalam.
Mekanisme Keamanan Android AISeal untuk Pemrosesan Data Pribadi
Dalam mengenal cara kerja Android AISeal, fondasi penting yang harus dipahami adalah Android Virtualization Framework atau AVF dan protected Kernel Virtual Machine yang disebut pKVM. Infrastruktur virtualisasi tersebut mendukung pembuatan protected virtual machine atau pVM, yaitu lingkungan komputasi yang terisolasi. Melalui mekanisme tersebut, beban kerja sensitif dapat diisolasi terhadap sistem operasi utama. Isolasi ini bertujuan menjaga ketahanan penyimpanan sensitif bahkan ketika perangkat lunak utama menghadapi serangan. Walaupun rancangannya menawarkan perlindungan kuat, tingkat ketahanan sistem tetap dipengaruhi kualitas integrasi pada komponen perangkat keras.

Selain menggunakan isolasi perangkat keras, AISeal dikembangkan menjadi brankas digital multi-tenant yang memberi ruang bagi sejumlah fungsi AI memanfaatkan wadah perlindungan bersama. Pendekatan multi-tenant ini bertujuan mengoptimalkan pemakaian memori tanpa mengabaikan pembatasan akses internal. Untuk menggambarkan cara kerjanya, aplikasi pendamping digital dapat membutuhkan data kalender melalui sistem pengambilan data yang diatur. Sistem pengelolaan informasi kemudian menyediakan konteks yang diperlukan tanpa harus membuka seluruh isi penyimpanan. Pada arsitektur yang dituju, hasil yang diperlukan dapat diteruskan ke sistem utama melalui kontrol komunikasi khusus.
Teknologi Brankas Digital untuk Informasi Sensitif pada AISeal
Salah satu komponen penting dalam pengembangan AISeal adalah perlindungan informasi pengguna menggunakan database lokal terenkripsi. Pada contoh penerapan saat ini, Google menerapkan AppSearch sebagai komponen pengindeksan informasi. Dengan dukungan penyimpanan ini, informasi yang dibutuhkan asisten AI dapat dikelola dan ditemukan dalam ruang penyimpanan yang terisolasi. Perlu dipahami bahwa, AppSearch bukan satu-satunya database yang didukung. Arsitektur AISeal memungkinkan penggunaan berbagai implementasi penyimpanan, termasuk penyimpanan khusus dari pembuat ponsel. Fleksibilitas tersebut menawarkan keleluasaan bagi pengembang platform Android untuk menyesuaikan implementasi berdasarkan kebutuhan produk.
Penerapan enkripsi pada konteks pribadi memberikan manfaat tambahan karena sistem pendamping digital dapat memanfaatkan konteks lintas layanan untuk memberikan rekomendasi kontekstual. Sebagai gambaran, kombinasi informasi komunikasi dan jadwal dapat memberi petunjuk kepada AI mengenai jadwal aktivitas berikutnya. Walaupun bermanfaat, pengumpulan konteks semacam ini membutuhkan pengendalian akses yang ketat. Oleh karena itu, AISeal menawarkan isolasi terhadap konteks personal dari sistem operasi host. Meski perlindungan ini dirancang kuat, pengguna tetap perlu memperhatikan izin aplikasi karena isolasi data dan pengaturan privasi merupakan bagian perlindungan yang berbeda.
Peluang Pemanfaatan Android AISeal pada Ekosistem Digital
Bagi pengguna Android, manfaat potensial AISeal berfokus pada pengurangan paparan data sensitif ketika fitur AI digunakan. Mengikuti peningkatan kemampuan layanan asisten cerdas, kebutuhan akses terhadap konteks mungkin melibatkan lebih banyak sumber. Ketika kebutuhan pemrosesan meningkat, AISeal dirancang untuk memperkuat isolasi terhadap informasi sensitif. Dalam skenario penggunaan, asisten pengelola aktivitas dapat memanfaatkan konteks pengguna melalui lingkungan yang lebih terkontrol. Meskipun manfaatnya menarik, dukungan aktual bergantung pada perangkat dan implementasi karena penerapan arsitektur belum mencakup seluruh rencana.
Dari perspektif pengembang, AISeal menyediakan arah arsitektur untuk merancang fitur digital berbasis konteks dengan pemisahan pemrosesan yang lebih kuat. Penerapan brankas digital khusus dapat membantu perancangan layanan pencarian informasi pribadi yang memperhatikan keamanan sejak awal. Di samping manfaat perlindungan, arsitektur berbagi lingkungan aman berupaya mengefisienkan kebutuhan memori dan baterai. Meskipun menawarkan efisiensi, hasil aktual tetap bergantung pada implementasi. Pengembang juga perlu mengelola izin secara tepat agar penggunaan konteks pribadi tetap terkendali.
Dukungan Produsen Chip dan Perkembangan Ekosistem Android AISeal
Penerapan teknologi AISeal tidak hanya melibatkan pembuat platform Google, tetapi juga membutuhkan produsen chipset. Hal tersebut terjadi karena perlindungan mesin virtual membutuhkan dukungan komponen sistem. Google menjelaskan adanya MediaTek, yang telah menyatakan dukungan AISeal berbasis pKVM pada Dimensity 9600 Pro. Di sisi lain, chipset Snapdragon dari Qualcomm juga direncanakan mendukung arsitektur tersebut melalui Android Virtualization Framework. Pengembangan lintas perusahaan ini menggambarkan peran penyesuaian teknologi antarprodusen untuk mendukung penerapan AISeal pada lebih banyak perangkat. Walaupun dukungan industri mulai terlihat, kolaborasi teknologi tersebut tidak menjamin setiap smartphone memiliki fitur identik.
Dari sisi fondasi keamanan, Google menyebutkan bahwa implementasi dasar pKVM melalui Android Generic Kernel Image atau GKI didukung oleh sertifikasi SESIP Assurance Level 5 dengan evaluasi keamanan pada kategori AVA_VAN.5. Sertifikasi ini menunjukkan adanya pengujian keamanan yang mendalam. Perlu dipahami bahwa, sertifikasi pada komponen pKVM tidak sama dengan sertifikasi semua implementasi AISeal. Ketahanan implementasi akhir masih membutuhkan pengelolaan pembaruan serta pemeliharaan perangkat lunak. Dengan memahami perbedaan tersebut, masyarakat dapat melihat teknologi AISeal secara lebih objektif tanpa menganggapnya sebagai jaminan keamanan mutlak.
Arah Perkembangan AISeal untuk Keamanan Android Generasi Berikutnya
Berdasarkan arah implementasi terbarunya, Google menempatkan penyimpanan konteks personal yang terisolasi sebagai fondasi utama AISeal. Tahapan dasar ini sedang diperluas pada perangkat dengan dukungan arsitektur terkait. Sebagai kelanjutan arsitektur, Google berencana membawa eksekusi inferensi kecerdasan buatan langsung ke ruang komputasi AISeal. Melalui rancangan yang sedang dikembangkan, konteks pribadi untuk inferensi ditujukan untuk tetap tersimpan dalam lingkungan isolasi khusus. Meskipun menjadi arah yang menjanjikan, inferensi penuh di dalam brankas masih termasuk agenda perluasan berikutnya, bukan fungsi yang sudah merata pada seluruh ekosistem Android.
Tidak terbatas pada pengoperasian AI di pVM, Google juga merencanakan eksekusi sistem agen kecerdasan buatan di ruang virtual terisolasi. Inovasi berikutnya dalam peta jalan adalah penugasan NPU secara langsung melalui koneksi komputasi terisolasi. Rancangan tersebut bertujuan agar pemrosesan kecerdasan buatan memperoleh dukungan performa prosesor khusus AI tanpa menghilangkan pengamanan lingkungan virtual. Selain itu, pengembangannya mencakup kemungkinan confidential cloud extension, yaitu perluasan komputasi menuju cloud rahasia. Dengan pendekatan yang ditargetkan, lingkungan pVM serta layanan komputasi jarak jauh dapat bertukar kebutuhan pemrosesan dengan perlindungan khusus. Semua rencana tersebut menunjukkan arah jangka panjang dalam membangun ekosistem komputasi personal terlindungi.
Rangkuman Manfaat Teknologi AISeal bagi Keamanan Android
Android AISeal menjadi inovasi menarik dalam upaya Google memperkuat privasi ketika asisten digital semakin banyak digunakan dalam berbagai kebutuhan sehari-hari. Berkat dukungan Android Virtualization Framework, pKVM, dan database dengan perlindungan khusus, AISeal bertujuan membatasi ancaman terhadap konteks pribadi. Meskipun sejumlah fitur lanjutan masih membutuhkan perluasan implementasi, fondasi perlindungan yang diperkenalkan membuka peluang penting bagi ekosistem Android yang semakin aman. Dari sudut pandang pemilik perangkat, mengenal perkembangan perlindungan data tetap menjadi hal penting agar informasi pribadi dapat dikelola dengan bijak. Dari sudut pandang Anda, apakah teknologi keamanan seperti AISeal akan meningkatkan kepercayaan pengguna? Mari berbagi pemikiran Anda mengenai masa depan keamanan AI.