Microsoft Execution Containers Dirancang untuk Membatasi Akses Agen AI di Windows
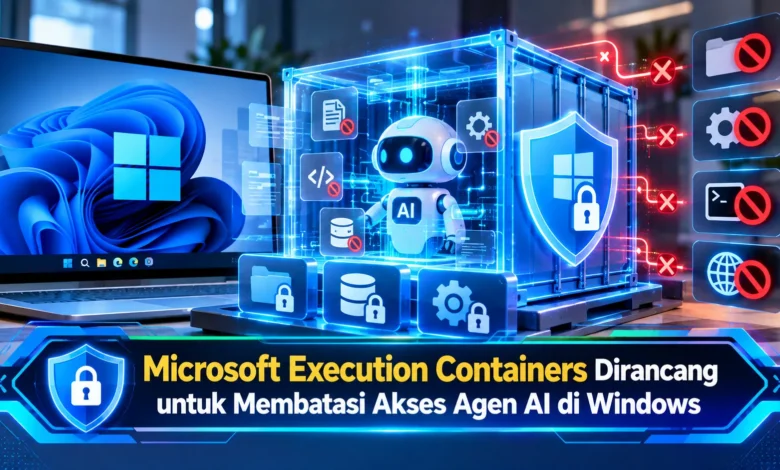
Microsoft memperkenalkan Microsoft Execution Containers atau MXC sebagai teknologi keamanan yang dirancang untuk membatasi akses agen kecerdasan buatan ketika menjalankan tugas di lingkungan Windows. Inovasi ini menjadi bagian penting dari perkembangan sistem operasi yang semakin terintegrasi dengan AI, terutama ketika agen digital mampu membuka file, menjalankan perintah, dan berinteraksi dengan berbagai aplikasi. Melalui pendekatan isolasi berbasis kebijakan, MXC membantu memastikan agen AI hanya menggunakan sumber daya yang memang diperlukan. Kehadirannya menawarkan solusi terhadap tantangan keamanan otomatisasi modern, sekaligus membuka peluang bagi pengembang dan perusahaan untuk memanfaatkan kecerdasan buatan tanpa memberikan akses berlebihan terhadap sistem komputer.
Perkembangan Teknologi Isolasi Agen AI melalui Microsoft Execution Containers
Microsoft Execution Containers atau MXC diperkenalkan sebagai lingkungan pengoperasian dengan pembatasan akses yang dikembangkan guna membatasi operasi sistem AI otomatis. Tidak seperti perangkat lunak tradisional dengan operasi terstruktur, agen AI berpotensi memilih operasi yang berubah sesuai kebutuhan tugas. Karakteristik tersebut membuka peluang dalam mengotomatiskan aktivitas digital, tetapi juga membawa tantangan keamanan baru. Sebagai contoh, agen pemrograman mungkin memerlukan akses ke repositori untuk menguji perubahan perangkat lunak. Walaupun akses tersebut diperlukan, agen sebaiknya tidak memiliki akses penuh terhadap seluruh sistem.
Untuk mengatasi tantangan tersebut, Microsoft mengembangkan MXC dengan mekanisme kontrol yang ditentukan pengembang. Dengan pendekatan tersebut, pengembang dan administrator TI dapat menetapkan batas akses secara terperinci sebelum agen mulai beroperasi. Microsoft menyatakan MXC telah tersedia secara umum MXC pada 7 Oktober 2026 setelah lebih dahulu memperkenalkan SDK pratinjau. Konsep keamanan yang diterapkan adalah menempatkan aturan akses di luar kendali agen. Berkat pemisahan ini, perangkat lunak yang dijalankan agen tidak diberi kewenangan mengubah batas izinnya sendiri. Mekanisme ini dirancang untuk memperkecil potensi kerusakan akibat tindakan agen.
Cara Kerja Microsoft Execution Containers dalam Membatasi Akses
Mekanisme operasional Microsoft Execution Containers dibangun melalui konfigurasi yang menetapkan batas operasi untuk proses otomatis tertentu. Pada tahap konfigurasi, tim teknis dapat mengatur direktori yang diizinkan untuk diakses, dokumen yang memiliki izin perubahan, serta akses internet atau jaringan lokal yang diizinkan. Dalam contoh penerapan, agen yang memperbarui website dapat memperoleh izin membaca dan menulis repositori proyek tertentu. Sementara itu, akses terhadap berkas sensitif di luar proyek dapat dibatasi sepenuhnya. Berkat pengendalian tersebut, proses pengembangan tetap berlangsung tanpa membuka seluruh sumber daya Windows.
Di samping pengendalian penyimpanan, MXC juga mendukung pengendalian akses jaringan serta akses terhadap lingkungan grafis. Melalui kebijakan yang sesuai, beban kerja bisa dibatasi untuk menggunakan antarmuka grafis personal. Pengaturan tersebut memberikan perlindungan tambahan ketika sistem otomatis menghasilkan operasi berdasarkan instruksi. Dalam skenario keamanan, agen mungkin menerima instruksi berbahaya dari dokumen. Walaupun menghadapi kondisi tersebut, kebijakan keamanan di luar kendali model bertujuan menahan pengaksesan sumber daya terlarang. Pendekatan tersebut bukan berarti risiko sepenuhnya terhapus, tetapi membantu memperkecil dampak kesalahan.
Mengenal Session Container WSL Container dan MicroVM
Microsoft menyediakan beragam jenis container yang dapat disesuaikan berdasarkan karakteristik pekerjaan. Jenis pertama yang dapat digunakan adalah Session Container yang memanfaatkan sesi pengguna khusus untuk agen. Pendekatan tersebut membantu memisahkan aktivitas agen dari pengguna utama. Lingkungan sesi terpisah ini relevan bagi agen yang menjalankan tugas berkelanjutan. Untuk kebutuhan lain, tersedia WSL Container atau WSLc yang menggunakan Windows Subsystem for Linux untuk mendukung alat pengembangan Linux. Container tersebut bermanfaat bagi otomatisasi yang menggunakan perangkat lunak Linux dalam sistem operasi Windows yang kompatibel.
Di luar Session Container dan WSLc, Microsoft juga menyediakan MicroVM sebagai opsi isolasi dalam tahap eksperimental. Pendekatan MicroVM memanfaatkan isolasi berbasis virtualisasi perangkat keras untuk memberikan pemisahan yang lebih kuat. Opsi tersebut berpotensi sesuai untuk tugas yang membutuhkan perlindungan tambahan. Dukungan MicroVM belum diposisikan sebagai dukungan matang pada Windows 11 dan Linux. Dengan mempertimbangkan status tersebut, administrator sebaiknya menguji kecocokan dengan lingkungan produksi sebelum menerapkan konfigurasi tertentu. Perbedaan karakteristik tersebut menggambarkan kebutuhan pemilihan teknologi berdasarkan tujuan otomatisasi yang dijalankan.
Penerapan Container Microsoft dalam Pengelolaan Agen AI
Bagi pengembang perangkat lunak, Microsoft Execution Containers menyediakan fondasi untuk menjalankan agen pemrograman secara terkendali. Dalam penerapan nyata, sebuah tim pengembang mungkin mengoperasikan sistem coding otomatis untuk memperbarui kode aplikasi. Berkat kebijakan container, agen dapat diberikan izin mengubah berkas proyek tanpa diizinkan mengubah seluruh pengaturan server. Pengendalian akses ini bertujuan melindungi infrastruktur aplikasi aktif apabila AI menghasilkan instruksi tidak tepat. Melalui pendekatan tersebut, manfaat otomatisasi dapat tetap dimanfaatkan sambil menjaga pembatasan sumber daya.
Dalam lingkungan perusahaan, pengawasan aktivitas kecerdasan buatan menjadi semakin penting karena berbagai agen mungkin bekerja bersamaan. Dengan penggunaan teknologi MXC, administrator TI dapat mengatur izin penggunaan sumber daya berdasarkan jenis proses otomatis. Contohnya, sistem otomatis pembuat ringkasan mungkin membutuhkan izin membaca dokumen khusus. Jika kebijakannya dirancang secara tepat, agen dapat dicegah menggunakan arsip personal karyawan. Strategi pengendalian ini memperkuat pengawasan sistem otomatis serta menyediakan dasar untuk penerapan kebijakan yang konsisten. Namun demikian, aturan keamanan perlu diperiksa berkala agar perlindungan sesuai kebutuhan organisasi.
Pengelolaan Identitas Agen AI dalam Ekosistem Windows
Di samping menghadirkan container keamanan, Microsoft merencanakan integrasi MXC dengan sistem pengelolaan identitas untuk mendukung pengendalian otomatisasi. Bagian penting dalam rencana tersebut adalah Microsoft Entra, yang akan mendukung identifikasi terpisah antara aktivitas agen dan pengguna manusia. Mekanisme pengenalan agen tersebut memberikan dasar bagi aturan akses yang berbeda. Untuk menggambarkan konsepnya, identitas pemilik komputer dapat memperoleh izin berdasarkan tanggung jawab, sedangkan agen otomatis hanya diizinkan menjalankan pekerjaan khusus. Walaupun arahnya telah dijelaskan, kemampuan pemisahan aktivitas yang direncanakan masih termasuk rencana perluasan Windows.
Microsoft juga merencanakan perluasan kontrol Microsoft Agent 365 untuk agen lokal pada perangkat. Melalui arah pengembangan tersebut, administrator perusahaan akan dapat mengawasi aktivitas agen secara lebih terpusat. Selain rencana pengawasan tersebut, dukungan MXC pada Windows 365 telah diperkenalkan dalam status ketersediaan umum, sehingga pengembang dapat menjalankan agen melalui Cloud PC. Pengembangan ekosistem ini menunjukkan arah identitas yang jelas dalam penggunaan AI di lingkungan profesional. Agar penerapannya efektif, organisasi perlu memadukan pengaturan akses dengan evaluasi risiko.
Masa Depan Microsoft Execution Containers dalam Teknologi Windows
Kehadiran Microsoft Execution Containers menjadi bagian dari perkembangan dalam pengendalian otomatisasi berbasis AI. Seiring meningkatnya kemampuan agen AI, pentingnya pengendalian izin menjadi semakin relevan. Manfaat penting dari pendekatan ini adalah dukungan skema pengaturan yang seragam. MXC mendukung konfigurasi berbasis JSON dan SDK multibahasa untuk mendukung penerapan pada berbagai proyek. Berkat sistem kebijakan ini, pengembang dapat mendefinisikan kebutuhan akses tanpa selalu menulis konfigurasi keamanan khusus dari awal. Meski menawarkan fleksibilitas, tingkat perlindungan bergantung pada jenis container.
Dari sisi kompatibilitas, MXC tidak dibatasi hanya untuk Windows karena skema kebijakannya dapat digunakan pada Windows, macOS, dan Linux melalui lingkungan isolasi yang tersedia. Fleksibilitas tersebut menawarkan kemudahan perusahaan yang menggunakan beberapa sistem operasi dalam mengatur pembatasan agen. Walaupun demikian, dukungan lintas platform tidak menjamin backend memiliki tingkat isolasi identik. Pengembang tetap perlu mengevaluasi jenis container berdasarkan jenis pekerjaan dan risiko. Seiring meluasnya otomatisasi, teknologi seperti MXC mungkin semakin dibutuhkan dalam membangun ekosistem AI yang terkendali. Manfaat jangka panjangnya akan bergantung pada kualitas kebijakan serta pengawasan berkelanjutan.
Kesimpulan tentang Microsoft Execution Containers dan Keamanan AI
Teknologi MXC merupakan perkembangan menarik dalam pengamanan agen kecerdasan buatan. Berkat dukungan kebijakan akses yang terstruktur, MXC membantu membatasi kemampuan agen mengakses data berlebihan. Ketersediaan beberapa jenis container serta konfigurasi lintas platform menawarkan kemudahan pengembangan bagi pengembang perangkat lunak. Walaupun menawarkan perlindungan tambahan, efektivitas penerapannya tetap bergantung pada evaluasi risiko. Berkat strategi keamanan yang terencana, teknologi ini dapat membantu menghadirkan penggunaan agen AI yang lebih aman. Bagaimana pendapat Anda, apakah teknologi isolasi seperti MXC akan meningkatkan kepercayaan terhadap otomatisasi? Mari berbagi pemikiran Anda mengenai perkembangan teknologi Windows.


