OpenShell Secure Runtime Hadirkan Lapisan Keamanan Baru untuk Menjalankan Aplikasi Modern
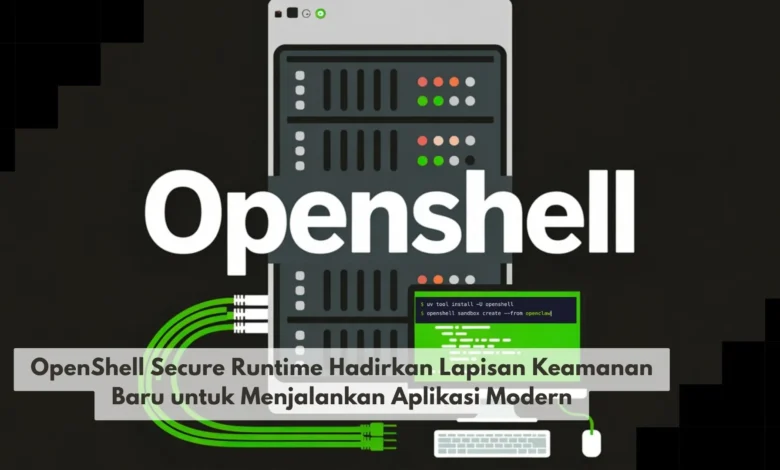
OpenShell Secure Runtime hadir sebagai konsep lingkungan eksekusi yang menempatkan keamanan sebagai bagian penting ketika aplikasi modern dijalankan. Di tengah perkembangan TEKNO yang membuat aplikasi semakin terhubung dengan layanan cloud, API, sistem otomatisasi, dan berbagai sumber data, pengendalian terhadap proses aplikasi menjadi semakin dibutuhkan. Pendekatan secure runtime berupaya memberikan ruang eksekusi yang lebih terkontrol sehingga aplikasi dapat menjalankan tugasnya tanpa memperoleh akses yang lebih luas daripada yang benar benar diperlukan.
OpenShell Secure Runtime Mendorong Eksekusi Aplikasi yang Lebih Terkontrol
OpenShell Secure Runtime menawarkan mekanisme eksekusi aplikasi yang lebih berorientasi pada keamanan. Tujuan utamanya adalah membantu mengatur bagaimana aplikasi berinteraksi dengan sumber daya sistem, sehingga proses yang berjalan dapat memperoleh izin secara lebih terukur. Pendekatan seperti ini penting karena aplikasi modern sering berkomunikasi dengan file, jaringan, layanan eksternal, dan berbagai komponen lain.
Pada ekosistem TEKNO saat ini, keamanan semakin penting untuk ditempatkan sejak tahap perancangan aplikasi. Secure runtime dapat memberikan mekanisme tambahan untuk mengatur aktivitas software pada saat eksekusi. Ketika aplikasi tidak membutuhkan suatu hak akses, akses tersebut dapat dibatasi sesuai kebijakan yang diterapkan. Pembatasan seperti ini membantu mengurangi cakupan risiko apabila terjadi masalah pada aplikasi.

Pemisahan Lingkungan Eksekusi Membantu Menjaga Keamanan Sistem
Konsep isolasi memiliki peran besar dalam menciptakan lingkungan aplikasi yang lebih terkontrol. Setiap workload dapat ditempatkan dalam konteks eksekusi dengan aturan tertentu. Dengan pembatasan tersebut, proses tidak harus memiliki kebebasan untuk berinteraksi dengan semua sumber daya.
Model tersebut dapat menjadi penting ketika developer menjalankan kode dari banyak komponen. Sebuah aplikasi dapat dibangun dari berbagai dependency dan komponen dengan fungsi berbeda. Setiap komponen tambahan berpotensi memperluas permukaan yang harus diperhatikan dari sisi keamanan. Dengan isolasi yang tepat, risiko dari satu komponen dapat lebih mudah dibatasi agar tidak memengaruhi keseluruhan lingkungan.
Izin Aplikasi Dapat Dikelola Berdasarkan Kebutuhan Nyata
Prinsip least privilege menjadi salah satu dasar penting dalam pengamanan aplikasi modern. Sebuah proses idealnya hanya memperoleh izin yang diperlukan untuk menyelesaikan tugasnya. Jika aplikasi hanya membutuhkan akses pada direktori tertentu, maka izin yang tidak berkaitan dengan tugasnya dapat dikurangi.
Kebijakan izin yang jelas membantu tim memahami sumber daya apa saja yang sebenarnya dibutuhkan aplikasi. Daripada memberikan hak akses luas demi kemudahan konfigurasi, developer dapat menentukan kebijakan secara lebih spesifik. Cara tersebut memperlihatkan bagaimana TEKNO keamanan bergerak menuju kontrol yang semakin terperinci, sehingga sistem memiliki lebih dari satu lapisan untuk membantu mengendalikan risiko.
Pengelolaan Akses Jaringan Menjadi Bagian Penting dari Runtime Aman
Aplikasi modern hampir selalu membutuhkan komunikasi jaringan untuk menjalankan berbagai fungsi. Proses aplikasi dapat membutuhkan komunikasi menuju layanan cloud, database, API, atau infrastruktur lainnya. Namun, akses jaringan yang terlalu luas dapat meningkatkan jumlah jalur komunikasi yang perlu diamankan.
Lingkungan eksekusi yang aman dapat menerapkan aturan mengenai koneksi yang dapat digunakan aplikasi. Sebuah workload dapat diarahkan agar hanya berkomunikasi dengan layanan yang memang dibutuhkan. Ketika suatu proses tidak membutuhkan komunikasi eksternal tertentu, koneksi dapat dibatasi berdasarkan aturan keamanan. Model tersebut dapat membantu tim menjaga jalur komunikasi tetap terstruktur.
Aktivitas Aplikasi Perlu Dipantau Selama Proses Eksekusi
Pengendalian akses sebaiknya dilengkapi dengan kemampuan untuk memahami perilaku aplikasi. Pengelola sistem membutuhkan gambaran mengenai bagaimana aplikasi berinteraksi dengan lingkungan. Dengan pemantauan yang terstruktur, tim dapat memperoleh informasi ketika terjadi aktivitas yang tidak sesuai dengan ekspektasi.
Informasi runtime dapat membantu developer menyempurnakan kebijakan yang digunakan. Apabila workload berulang kali meminta akses yang tidak sesuai kebutuhan, developer dapat memeriksa penyebab aktivitas tersebut dan menyesuaikan konfigurasi. Model tersebut membantu menjadikan keamanan sebagai aktivitas yang berkelanjutan, bukan sekadar konfigurasi yang dibuat satu kali lalu dilupakan.
Aplikasi Modern Membutuhkan Lingkungan Eksekusi yang Semakin Terkontrol
Perkembangan layanan cloud serta aplikasi kecerdasan buatan meningkatkan kebutuhan akan runtime yang memiliki batas keamanan jelas. Aplikasi dapat menangani data pengguna, menjalankan otomatisasi, mengakses layanan eksternal, serta berinteraksi dengan banyak sumber informasi. Seiring bertambahnya kemampuan aplikasi, pengaturan izin dan sumber daya menjadi semakin penting.
Pendekatan runtime aman dapat melengkapi mekanisme keamanan lain dalam sebuah sistem. Kontrol identitas, proteksi data, keamanan jaringan, enkripsi, serta pembatasan runtime dapat saling melengkapi. Satu mekanisme keamanan saja tidak cukup untuk menghadapi semua jenis masalah. Karena itu, strategi TEKNO keamanan dapat memanfaatkan sejumlah mekanisme yang bekerja bersama.
Keamanan Runtime Harus Seimbang dengan Performa dan Kemudahan
Lingkungan eksekusi yang lebih ketat perlu dirancang agar tetap nyaman digunakan oleh developer. Aturan yang terlalu longgar dapat mengurangi manfaat pembatasan. Sebaliknya, kebijakan yang terlalu restriktif dapat mengganggu aktivitas yang sebenarnya dibutuhkan. Karena itu, keseimbangan antara keamanan dan kebutuhan operasional menjadi sangat penting.
Performa juga perlu diperhatikan ketika menambahkan kontrol pada proses eksekusi. Kontrol runtime seperti isolasi dan observabilitas dapat menambahkan kebutuhan pemrosesan. Arsitektur yang tepat perlu menyeimbangkan perlindungan dengan performa. Pengujian terhadap workload menjadi penting untuk memastikan kebijakan bekerja sesuai tujuan.
Kesimpulan OpenShell Secure Runtime Membawa Pendekatan Keamanan Baru
Konsep OpenShell Secure Runtime memperlihatkan pentingnya mengendalikan aplikasi ketika kode sedang dieksekusi. Melalui kombinasi isolasi workload, kebijakan izin, kontrol jaringan, serta pemantauan aktivitas, sistem dapat memberikan batas yang lebih jelas terhadap perilaku aplikasi. Konsep ini semakin penting seiring software terhubung dengan lebih banyak data dan layanan.
Untuk dunia TEKNO modern, perlindungan pada tahap runtime menjadi bagian menarik dari evolusi keamanan software. Keamanan tetap membutuhkan kombinasi antara desain aplikasi, pengelolaan identitas, perlindungan data, kontrol jaringan, pembaruan sistem, dan pemantauan. Jika dirancang dengan baik, secure runtime dapat memberikan keseimbangan antara kontrol, keamanan, dan kebutuhan aplikasi. Anda dapat membagikan pendapat mengenai keamanan runtime sekaligus mengikuti perkembangan TEKNO berikutnya.