Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses
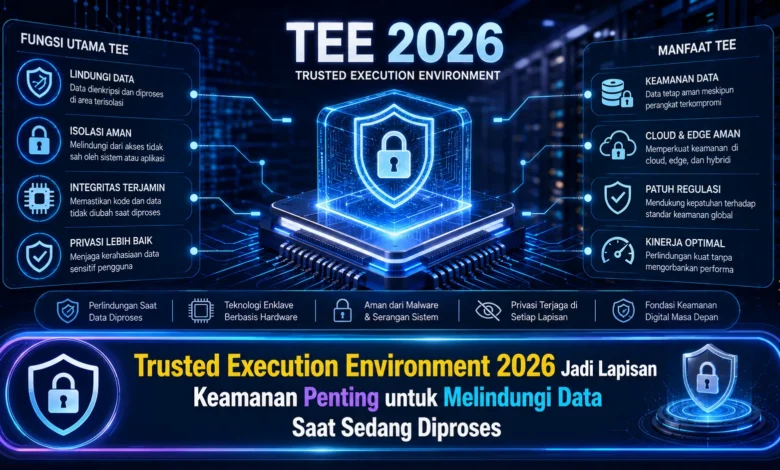
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
Trusted Execution Environment Menjadi Fondasi Keamanan Komputasi Modern
Lingkungan eksekusi tepercaya merupakan ruang eksekusi dengan perlindungan khusus dibandingkan bagian sistem lainnya. Tujuan terpenting yaitu melindungi program dan data saat sedang diproses. Melalui isolasi tersebut, aplikasi bisa memproses proses rahasia melalui mekanisme yang lebih terlindungi.
Arsitektur ini semakin relevan karena bertambahnya penerapan infrastruktur cloud, sistem AI, dan pemrosesan data. Banyak layanan berbasis TEKNOLOGI membutuhkan kemampuan untuk mengolah data penting tanpa membukanya terhadap bagian sistem yang tidak berwenang.

Data Saat Diproses Menjadi Fokus Penting dalam Keamanan Modern
Pada sistem keamanan tradisional, informasi umumnya diproteksi ketika berada di penyimpanan serta ditransmisikan lewat saluran komunikasi. Mekanisme kriptografi bisa melindungi data at rest dan data dalam perjalanan. Akan tetapi, ketika materi tersebut perlu diproses, perlindungannya dapat menghadapi tantangan tambahan.
Trusted Execution Environment berupaya mengisi kesenjangan tersebut dengan menyediakan area komputasi dengan isolasi tertentu. Informasi mampu diolah di dalam lingkungan tersebut supaya interaksi oleh bagian yang tidak berwenang berpotensi dikendalikan. Metode ini merupakan elemen strategis untuk TEKNOLOGI confidential computing.
Lingkungan Terisolasi Mengurangi Akses Tidak Diperlukan
Salah satu aspek mendasar TEE adalah pembatasan antara lingkungan aman dari lingkungan sistem lainnya. Isolasi tersebut dapat diperkuat menggunakan mekanisme hardware yang dirancang guna mengontrol akses ke data yang diproses di dalam TEE.
Saat program menjalankan fungsi penting, TEE mampu membantu mempertahankan kerahasiaan dan integritas eksekusi tersebut. Dalam praktiknya, komponen di luar ruang tersebut tidak selalu memiliki kemampuan melihat ke informasi selama diproses.
Confidential Computing Memperluas Penggunaan TEE di Infrastruktur Modern
Kemajuan confidential computing membuat TEE lebih penting bagi lingkungan komputasi masa kini. Komputasi rahasia dirancang agar dapat mengamankan materi sensitif selama sedang digunakan. Area pemrosesan terisolasi dapat digunakan sebagai lapisan pada mewujudkan konsep tersebut.
Pendekatan ini bisa relevan dalam organisasi yang memproses data dengan tingkat kerahasiaan tinggi menggunakan platform cloud. Melalui proses verifikasi lingkungan, pihak pengguna bisa menggunakan informasi verifikasi untuk memastikan bahwa kode tertentu dieksekusi di dalam TEE yang diharapkan sebelum kemudian data sensitif dikirimkan.
Kebutuhan AI Modern Mendorong Perlindungan Data Saat Diproses
Perkembangan sistem berbasis AI turut memperbesar perhatian untuk keamanan informasi selama proses komputasi. Platform kecerdasan buatan kerap memerlukan dataset penting untuk pemrosesan. Jika informasi tersebut berisi informasi rahasia, kontrol selama pemrosesan menjadi kebutuhan penting.
Lingkungan eksekusi terisolasi bisa diterapkan dalam mendukung lingkungan pemrosesan dengan perlindungan tambahan. Pendekatan tersebut dapat membuka peluang kepada pengguna TEKNOLOGI agar dapat memanfaatkan layanan AI berbasis cloud sekaligus mengabaikan kontrol atas materi rahasia.
Attestation Memperkuat Kepercayaan terhadap Lingkungan Komputasi
Attestation menjadi salah satu komponen strategis dalam arsitektur confidential computing. Menggunakan proses ini, sistem yang perlu mengirimkan materi sensitif dapat memeriksa identitas TEE sebelum akhirnya aktivitas dilanjutkan.
Proses tersebut membantu membangun tingkat kepercayaan antara pengguna dan platform pemrosesan. Meski demikian, attestation juga perlu digabungkan bersama mekanisme perlindungan tambahan, sebab TEE tidak merupakan substitusi seluruh sistem keamanan.
Penerapan Trusted Execution Environment Harus Dirancang Secara Matang
Meskipun TEE menawarkan lapisan perlindungan tambahan, teknologi ini tidak dapat dianggap sebagai jawaban untuk seluruh masalah. Perusahaan tetap harus mempertahankan perlindungan data, kontrol identitas, otorisasi, monitoring, serta pemeliharaan sistem melalui pendekatan yang terstruktur.
Penggunaan TEE juga memunculkan tantangan mengenai kesesuaian infrastruktur, efisiensi, dan pengelolaan aplikasi. Oleh sebab itu, pengembang idealnya mengidentifikasi beban kerja yang benar benar memerlukan pemrosesan terlindungi. Strategi yang seimbang akan memungkinkan mekanisme tersebut menawarkan keamanan tambahan sekaligus menghindari kompleksitas yang tidak diperlukan.
Kesimpulan Trusted Execution Environment 2026
Perkembangan Trusted Execution Environment menegaskan pentingnya pengamanan data tidak lagi bergantung pada data yang disimpan atau data yang dikirim, namun juga selama informasi sedang digunakan. Melalui mekanisme pemrosesan terlindungi, pengguna berpotensi menambahkan lapisan perlindungan terhadap proses penting.
Pada akhirnya, lingkungan eksekusi tepercaya bisa berkembang sebagai bagian penting untuk confidential computing, terutama saat cloud semakin diadopsi. Integrasi TEE bersama manajemen identitas dapat membentuk strategi keamanan berlapis. Bagaimana menurut Anda, seberapa besar TEE mampu berubah menjadi komponen utama pada cloud dan AI? Bagikan opini Anda dan pantau kemajuan TEKNOLOGI confidential computing selanjutnya.