Microsoft Execution Containers Dirancang untuk Membatasi Akses Agen AI di Windows
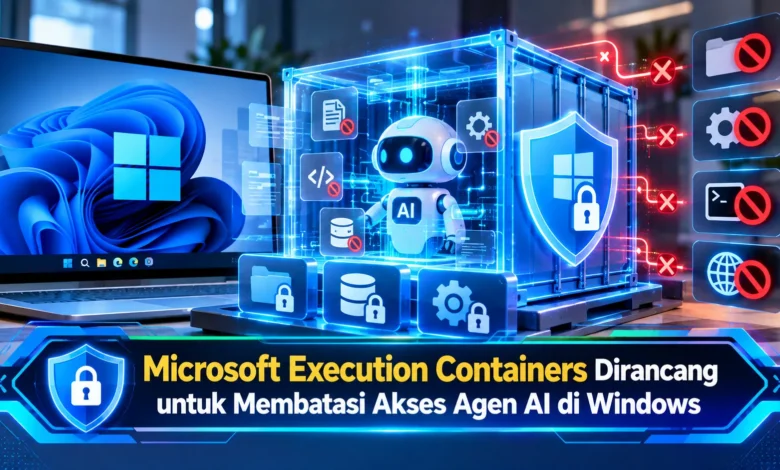
Microsoft memperkenalkan Microsoft Execution Containers atau MXC sebagai teknologi keamanan yang dirancang untuk membatasi akses agen kecerdasan buatan ketika menjalankan tugas di lingkungan Windows. Inovasi ini menjadi bagian penting dari perkembangan sistem operasi yang semakin terintegrasi dengan AI, terutama ketika agen digital mampu membuka file, menjalankan perintah, dan berinteraksi dengan berbagai aplikasi. Melalui pendekatan isolasi berbasis kebijakan, MXC membantu memastikan agen AI hanya menggunakan sumber daya yang memang diperlukan. Kehadirannya menawarkan solusi terhadap tantangan keamanan otomatisasi modern, sekaligus membuka peluang bagi pengembang dan perusahaan untuk memanfaatkan kecerdasan buatan tanpa memberikan akses berlebihan terhadap sistem komputer.
Microsoft MXC Membawa Pendekatan Baru untuk Melindungi Windows
Sistem Microsoft Execution Containers atau MXC menjadi lapisan eksekusi berbasis kebijakan yang dirancang untuk mengendalikan aktivitas agen kecerdasan buatan. Tidak seperti aplikasi biasa dengan alur kerja yang sudah ditentukan, agen AI berpotensi memilih serangkaian tindakan secara dinamis. Kemampuan tersebut memberikan manfaat dalam meningkatkan produktivitas, tetapi dapat menghadirkan tantangan keamanan baru. Sebagai contoh, agen pemrograman mungkin harus menggunakan folder proyek untuk memperbaiki aplikasi. Namun demikian, agen tidak seharusnya memperoleh akses penuh terhadap seluruh sistem.
Untuk mengatasi tantangan tersebut, Microsoft mengembangkan MXC dengan mekanisme kontrol yang ditentukan pengembang. Melalui sistem ini, tim pengembang serta pengelola sistem dapat menetapkan batas akses secara terperinci sebelum tugas AI dieksekusi. Microsoft mengumumkan ketersediaan umum MXC pada 7 Oktober 2026 setelah lebih dahulu memperkenalkan SDK pratinjau. Fondasi penting teknologi ini adalah menempatkan aturan akses di luar kendali agen. Dengan demikian, perangkat lunak yang dijalankan agen tidak dapat begitu saja menambah hak aksesnya. Pendekatan tersebut dirancang untuk memperkecil potensi kerusakan akibat tindakan agen.
Cara Kerja Microsoft Execution Containers dalam Membatasi Akses
Cara kerja Microsoft Execution Containers dibangun melalui konfigurasi yang menetapkan batas operasi untuk setiap beban kerja. Ketika menyiapkan agen, administrator bisa menetapkan direktori yang diizinkan untuk diakses, sumber daya dengan hak tulis, serta koneksi jaringan yang diperbolehkan. Untuk menggambarkan fungsinya, agen yang memperbarui website dapat memperoleh izin membaca dan menulis folder sumber kode yang ditetapkan. Pada saat bersamaan, akses terhadap berkas sensitif di luar proyek dapat dibatasi sepenuhnya. Berkat pengendalian tersebut, agen tetap dapat menyelesaikan pekerjaan tanpa memerlukan semua izin pengguna.

Tidak hanya mengatur direktori, MXC memungkinkan penerapan pembatasan koneksi jaringan serta penggunaan desktop. Melalui kebijakan yang sesuai, proses otomatis dapat dilarang untuk mengakses desktop aktif pengguna. Pembatasan semacam ini memberikan perlindungan tambahan ketika sistem otomatis menghasilkan operasi berdasarkan instruksi. Misalnya, agen mungkin menerima instruksi berbahaya dari dokumen. Namun, pembatasan yang ditegakkan oleh lingkungan eksekusi bertujuan menahan operasi yang tidak mendapat izin. Hal ini bukan berarti risiko sepenuhnya terhapus, tetapi mengurangi ruang tindakan yang berpotensi merugikan.
Mengenal Session Container WSL Container dan MicroVM
Microsoft menyediakan beberapa pilihan lingkungan isolasi yang bisa dipilih berdasarkan karakteristik pekerjaan. Salah satu pilihannya adalah Session Container yang memanfaatkan akun dan sesi Windows terpisah. Model isolasi ini berfungsi membedakan desktop otomatis dari desktop personal. Jenis container tersebut ditujukan untuk pekerjaan yang membutuhkan lingkungan desktop mandiri. Untuk kebutuhan lain, tersedia WSL Container atau WSLc yang menggunakan Windows Subsystem for Linux untuk mendukung alat pengembangan Linux. Jenis isolasi ini bermanfaat bagi agen pemrograman yang bergantung pada Linux dalam perangkat Windows dengan dukungan WSL.
Untuk kebutuhan isolasi yang berbeda, Microsoft turut mengembangkan MicroVM sebagai opsi isolasi dalam tahap eksperimental. Teknologi MicroVM mengandalkan isolasi berbasis virtualisasi perangkat keras untuk memberikan pemisahan yang lebih kuat. Jenis ini ditujukan bagi operasi yang memerlukan isolasi lebih ketat. Kemampuan menjalankan MicroVM belum diposisikan sebagai dukungan matang pada Windows 11 dan Linux. Karena masih bersifat eksperimental, tim teknis harus menilai kompatibilitas dan kebutuhan sistem sebelum menerapkan konfigurasi tertentu. Pilihan model isolasi tersebut menegaskan perlunya evaluasi teknologi berdasarkan tujuan otomatisasi yang dijalankan.
Keunggulan Teknologi MXC untuk Keamanan Otomatisasi Windows
Dalam lingkungan pengembangan teknologi, Microsoft Execution Containers menawarkan mekanisme untuk menjalankan agen pemrograman secara terkendali. Dalam penerapan nyata, perusahaan perangkat lunak mungkin memanfaatkan asisten pemrograman untuk memperbaiki kesalahan program. Melalui MXC, sistem otomatis bisa memperoleh akses baca dan tulis pada repositori tanpa memiliki akses bebas terhadap sistem operasional. Pengendalian akses ini dapat mengurangi risiko terhadap lingkungan produksi apabila otomatisasi mencoba melakukan perubahan berlebihan. Dengan demikian, manfaat otomatisasi berpotensi dipertahankan sambil menjaga pembatasan sumber daya.
Bagi organisasi yang menggunakan AI, pengelolaan izin agen memerlukan kebijakan yang konsisten karena satu sistem AI dapat menangani banyak tugas. Melalui penerapan MXC, tim keamanan informasi dapat mengelola cakupan pekerjaan berdasarkan jenis proses otomatis. Contohnya, asisten pengolah dokumen mungkin hanya memerlukan akses ke folder tertentu. Melalui pengaturan akses minimum, agen dapat dicegah menggunakan dokumen rahasia di luar pekerjaannya. Mekanisme keamanan tersebut memperkuat pengawasan sistem otomatis serta memberikan landasan untuk penerapan kebijakan yang konsisten. Walaupun menawarkan manfaat, implementasi kebijakan membutuhkan evaluasi agar agen tidak memperoleh akses berlebihan.
Perkembangan Sistem Pengawasan AI melalui Layanan Microsoft
Selain menyediakan isolasi eksekusi, Microsoft turut mengembangkan MXC dengan layanan kontrol akses untuk memperkuat tata kelola AI. Bagian penting dalam rencana tersebut adalah Microsoft Entra, yang ditujukan membantu membedakan operasi AI dan tindakan pemilik akun. Pemisahan identitas tersebut memberikan dasar bagi kebijakan keamanan khusus. Dalam penerapan yang direncanakan, akun pengguna manusia dapat memiliki kewenangan lebih luas, sedangkan sistem AI yang bertindak sebagai asisten hanya diizinkan menjalankan pekerjaan khusus. Walaupun arahnya telah dijelaskan, dukungan identitas agen melalui Entra masih termasuk rencana perluasan Windows.
Pengembangan lainnya mencakup dukungan pengawasan melalui Agent 365 untuk sistem AI yang berjalan di komputer pengguna. Melalui arah pengembangan tersebut, tim pengelola TI akan mendapatkan kemampuan menerapkan kebijakan secara lebih konsisten. Selain rencana pengawasan tersebut, dukungan MXC pada Windows 365 telah diperkenalkan dalam status ketersediaan umum, sehingga tim teknis memiliki pilihan menjalankan otomatisasi melalui lingkungan komputer berbasis cloud. Kombinasi teknologi ini menunjukkan arah pembatasan akses dalam pengelolaan agen kecerdasan buatan modern. Supaya pengendalian berjalan baik, tim keamanan sebaiknya menggabungkan kebijakan container dengan manajemen identitas.
Peluang Microsoft MXC dalam Ekosistem AI Generasi Berikutnya
Pengembangan teknologi isolasi Microsoft menggambarkan arah baru dalam pengendalian otomatisasi berbasis AI. Seiring meningkatnya kemampuan agen AI, kebutuhan pembatasan akses menjadi semakin relevan. Nilai tambah teknologi tersebut adalah dukungan skema pengaturan yang seragam. Microsoft menyediakan konfigurasi berbasis JSON dan SDK multibahasa untuk mendukung penerapan pada berbagai proyek. Melalui pendekatan tersebut, pengembang dapat mendefinisikan kebutuhan akses tanpa selalu menulis konfigurasi keamanan khusus dari awal. Meski menawarkan fleksibilitas, tingkat perlindungan bergantung pada jenis container.
Dari sisi kompatibilitas, MXC dirancang mendukung lebih dari satu sistem operasi karena model konfigurasinya mendukung penerapan pada Windows, macOS, dan Linux melalui backend yang sesuai. Kemampuan lintas sistem ini dapat membantu perusahaan yang menggunakan beberapa sistem operasi dalam mengatur pembatasan agen. Namun demikian, keseragaman kebijakan tidak menyamakan kemampuan keamanan setiap sistem. Administrator masih harus memeriksa karakteristik isolasi berdasarkan jenis pekerjaan dan risiko. Ke depan, teknologi seperti MXC berpotensi menjadi komponen penting dalam mengembangkan sistem operasi berorientasi agen. Manfaat jangka panjangnya akan memerlukan integrasi keamanan yang matang serta evaluasi kebutuhan akses.
Peran Teknologi Isolasi Microsoft bagi Masa Depan Agen AI
Kehadiran Microsoft Execution Containers menandai langkah penting dalam pengamanan agen kecerdasan buatan. Berkat dukungan pembatasan sumber daya berbasis aturan, MXC dirancang mengendalikan kemampuan agen mengakses data berlebihan. Pilihan lingkungan container serta pengaturan melalui skema terpadu membuka peluang penerapan bagi administrator perusahaan. Walaupun menawarkan perlindungan tambahan, kualitas pengendalian akses tetap memerlukan kebijakan yang tepat. Berkat strategi keamanan yang terencana, teknologi ini dapat membantu menghadirkan penggunaan agen AI yang lebih aman. Menurut Anda, apakah pembatasan akses berbasis container akan meningkatkan kepercayaan terhadap otomatisasi? Silakan bagikan pendapat Anda mengenai perkembangan teknologi Windows.