NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat
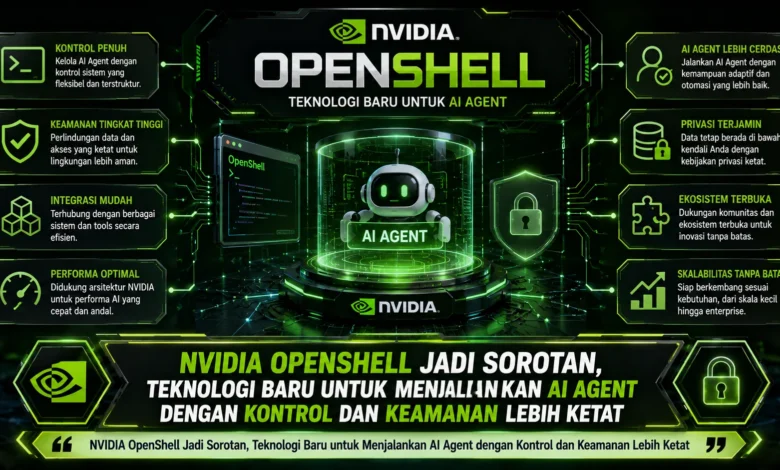
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
OpenShell Menawarkan Runtime Khusus bagi AI Agent yang Semakin Otonom
Runtime OpenShell hadir sebagai runtime open source untuk mengeksekusi autonomous agent dengan kontrol yang lebih terstruktur. Daripada membuka kebebasan penuh terhadap sumber daya komputer, OpenShell menempatkan agent di dalam ruang eksekusi terkontrol sehingga setiap kemampuan dapat dibatasi menggunakan aturan yang telah ditentukan.
Konsep tersebut menjadi semakin relevan ketika TEKNOLOGI AI agent mulai menangani pekerjaan yang lebih luas. Agen otonom dapat mengakses file, mengeksekusi kode, hingga mengakses jaringan. Kemampuan yang luas tersebut tentu membutuhkan batas keamanan agar aktivitas yang melampaui kebutuhan dapat dicegah sebelum berdampak terhadap sistem.

OpenShell Menempatkan AI Agent di Lingkungan yang Lebih Terkontrol
Salah satu konsep utama dari NVIDIA OpenShell adalah penggunaan sandbox. Lewat pendekatan tersebut, AI agent tidak dieksekusi tanpa batasan di komputer induk, melainkan ditempatkan dalam lingkungan dengan akses terbatas. Isolasi ini dapat membatasi interaksi dengan berkas, koneksi eksternal, eksekusi program, hingga akses terhadap model AI.
OpenShell juga menggunakan mekanisme pembatasan berbasis kernel sehingga kebijakan akses tidak hanya bergantung pada perilaku model. Melalui desain tersebut, meskipun agent mendapat perintah yang tidak sesuai, sistem keamanan di bawahnya tetap dapat membatasi tindakan yang tidak diizinkan. Desain tersebut membuat TEKNOLOGI keamanan agent tidak sepenuhnya bergantung pada prompt.
Kebijakan Deklaratif Membuat Izin Agent Lebih Mudah Dikontrol
Runtime ini mengadopsi konfigurasi aturan berbasis YAML untuk mendefinisikan izin yang tersedia. Lewat policy tersebut, tim dapat menentukan akses filesystem, membatasi endpoint eksternal, dan mengontrol penggunaan layanan model secara lebih mudah ditinjau.
Pendekatan kebijakan sebagai kode ini juga membawa manfaat bagi tim keamanan karena penyesuaian izin dapat ditinjau seperti kode. Revisi kebijakan dapat didokumentasikan sehingga organisasi memiliki mekanisme audit yang lebih terstruktur. Mekanisme semacam ini membantu TEKNOLOGI AI agent dioperasikan bersama proses keamanan yang sudah ada.
Kontrol Jaringan dan Kredensial Membatasi Risiko Kebocoran Data
Agen kecerdasan buatan dengan kemampuan berkomunikasi ke berbagai endpoint dapat menimbulkan risiko apabila informasi sensitif secara tidak sengaja dibagikan ke layanan yang tidak diizinkan. Untuk mengurangi risiko tersebut, OpenShell menyediakan kebijakan jaringan yang dapat membatasi endpoint yang bisa dihubungi.
Model akses yang menolak secara bawaan dapat membuat koneksi yang tidak tercantum otomatis ditolak. Di samping pengaturan koneksi, OpenShell juga menyediakan mekanisme untuk akses terhadap token maupun autentikasi sehingga agent dapat menggunakan layanan tanpa memperoleh akses permanen terhadap semua credential. Gabungan mekanisme ini menjadi bagian penting dalam menjalankan AI agent di lingkungan produksi.
Kontrol Filesystem dan Proses Mengurangi Akses yang Tidak Diperlukan
Tidak hanya koneksi eksternal, OpenShell menyediakan kontrol terhadap filesystem dan proses. Direktori tertentu dapat ditetapkan hanya untuk dibaca, sementara bagian lain dapat digunakan sebagai area kerja agent. Area yang tidak memiliki izin dapat dipisahkan dari ruang kerja AI.
Kontrol terhadap eksekusi juga dapat membatasi agent dari menjalankan tindakan berbahaya. Dengan agent berjalan sebagai identitas sistem yang dibatasi, potensi pengambilalihan lingkungan host dapat ditekan. Kontrol tersebut menjadi makin relevan ketika AI agent memiliki akses terhadap terminal.
AI Agent Otonom Membutuhkan Pengamanan di Lapisan Infrastruktur
Perkembangan autonomous agent mulai mendorong munculnya TEKNOLOGI yang dapat mengoperasikan workflow yang tidak selalu membutuhkan pengawasan langsung. Agen otonom tersebut dapat membentuk agen tambahan, menambah tool, dan menyesuaikan strategi berdasarkan informasi selama proses berlangsung.
Semakin lama sebuah agent berjalan, semakin tinggi kebutuhan terhadap batas keamanan yang tidak dapat dilewati. OpenShell mencoba menempatkan keamanan pada runtime agent, bukan hanya berharap agent selalu mengikuti prompt. Dengan begitu, AI agent masih dapat bekerja secara fleksibel sambil berada di dalam batas kebijakan.
Kesimpulan, Keamanan Infrastruktur Menjadi Fondasi Penting Agentic AI
NVIDIA OpenShell menunjukkan bahwa keamanan AI agent semakin tidak cukup hanya ditangani melalui prompt dan aplikasi. Dengan ruang operasi yang dibatasi, policy deklaratif, kontrol jaringan, serta pengaturan filesystem dan proses, TEKNOLOGI ini berupaya memberikan keseimbangan antara kebebasan AI dalam menjalankan pekerjaan dan kontrol infrastruktur yang terukur.
Ke depan, pendekatan seperti OpenShell berpotensi menjadi semakin relevan ketika perusahaan mulai menjalankan lebih banyak AI agent. Bagaimana menurut Anda, apakah runtime dengan keamanan berbasis policy akan menjadi bagian penting dari implementasi AI perusahaan? Berikan perspektif Anda mengenai arah perkembangan autonomous AI dan terus pantau inovasi berikutnya untuk memahami arah baru infrastruktur kecerdasan buatan.