Windows Execution Containers Jadi Sorotan, Konsep Isolasi Aplikasi Bawa Pendekatan Baru di Windows
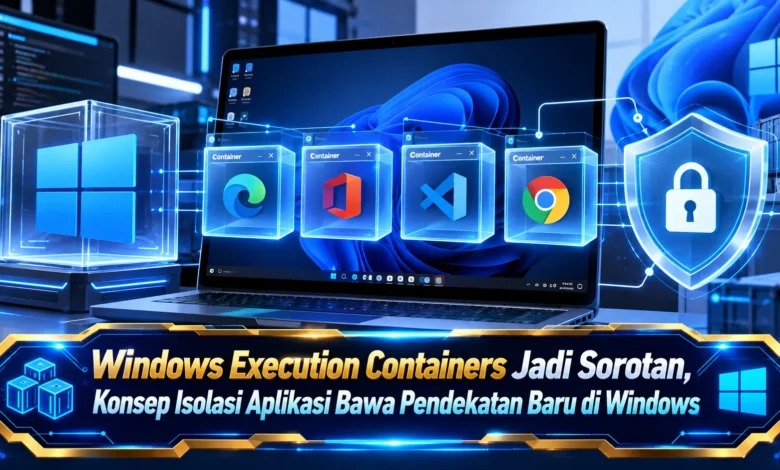
Perkembangan Windows terus bergerak menuju sistem yang lebih aman, fleksibel, dan siap menghadapi kebutuhan komputasi modern. Salah satu konsep yang mulai menarik perhatian adalah Windows Execution Containers, sebuah pendekatan isolasi aplikasi yang memungkinkan proses atau beban kerja tertentu dijalankan dalam lingkungan terpisah dari sistem utama. Konsep ini menarik karena berpotensi memberikan lapisan keamanan tambahan sekaligus menawarkan cara baru dalam mengelola aplikasi. Di tengah meningkatnya kebutuhan perlindungan data dan efisiensi sistem, teknologi berbasis isolasi seperti ini dapat menjadi bagian penting dari evolusi ekosistem Windows.
Windows Execution Containers Menghadirkan Pendekatan Baru untuk Lingkungan Eksekusi
Pendekatan Windows Execution Containers dapat dipahami sebagai mekanisme untuk mengoperasikan aplikasi atau proses dalam ruang eksekusi yang lebih terpisah. Daripada memberikan sebuah aplikasi jangkauan besar terhadap berbagai bagian sistem, pendekatan ini berpotensi membatasi ruang yang dapat diakses oleh aplikasi. Berkat pendekatan tersebut, aktivitas aplikasi bisa dipisahkan dari komponen sensitif Windows sehingga dampak aktivitas yang tidak diinginkan dapat lebih mudah dikendalikan.
Konsep isolasi semacam ini tidak hanya menjadi perubahan teknis di balik layar, tetapi dapat membentuk bagaimana teknologi Windows mengelola aplikasi pada masa mendatang. Apabila sebuah proses dieksekusi dalam lingkungan yang lebih terbatas, sistem bisa mengurangi interaksi yang tidak diperlukan dengan sumber daya lain. Dampaknya, Windows dapat memiliki fondasi yang semakin modern untuk mengelola beban kerja dengan tingkat kontrol yang semakin kuat.
Alasan Isolasi Aplikasi Menjadi Bagian Penting dalam Windows Modern
Pemisahan aplikasi semakin dibutuhkan karena perangkat modern menjalankan berbagai aplikasi dengan kebutuhan yang berbeda. Sebagian aplikasi mungkin membutuhkan akses ke file, jaringan, memori, atau sumber daya tertentu. Apabila akses tidak dikendalikan dengan baik, masalah pada satu aplikasi berpotensi memberikan dampak terhadap bagian sistem lainnya.
Berkat pendekatan container, batas antara aplikasi dan sistem dapat dibuat menjadi lebih terstruktur. Pendekatan tersebut menghadirkan kemungkinan agar aplikasi hanya mendapatkan sumber daya yang sesuai kebutuhannya. Dari perspektif keamanan, teknologi semacam ini bisa mendukung penerapan prinsip pembatasan hak akses, sehingga setiap beban kerja tidak secara otomatis mendapatkan kebebasan untuk menggunakan seluruh bagian sistem.
Cara Kerja Isolasi dalam Sistem Windows
Dalam gambaran sederhananya, lingkungan container bekerja sebagai lingkungan kerja terpisah bagi aplikasi atau proses tertentu. Apabila aplikasi mulai beroperasi, sistem bisa menentukan bagian sistem apa saja yang boleh diakses. Mekanisme ini dapat mencakup akses terhadap file, jaringan, penyimpanan, proses lain, dan komponen sistem lainnya sesuai dengan aturan yang diterapkan.
Model isolasi ini dapat mendukung sistem dalam menahan aktivitas aplikasi agar tetap berada dalam batas lingkungan tertentu. Jika terjadi kesalahan pada sebuah aplikasi, pengaruhnya secara konseptual dapat dikendalikan agar tidak langsung memengaruhi lingkungan utama. Kemampuan tersebut membuat teknologi container penting untuk dieksplorasi lebih lanjut dalam ekosistem Windows.
Potensi Keamanan dari Konsep Container Windows
Keamanan menjadi salah satu pertimbangan penting mengapa konsep Windows Execution Containers menarik perhatian. Berkat pemisahan lingkungan eksekusi, aplikasi berpotensi dapat dijalankan dengan ruang akses yang lebih terbatas. Apabila aplikasi mengalami masalah keamanan, pembatasan tersebut dapat memperkecil kesempatan sebuah proses untuk memengaruhi komponen lain yang berada di luar container tersebut.
Model keamanan berlapis seperti ini semakin relevan ketika ancaman digital terus berubah. Satu metode pertahanan tidak selalu cukup untuk melindungi semua skenario penggunaan. Oleh karena itu, teknologi isolasi berpotensi digunakan sebagai mekanisme pendukung yang bekerja bersama sistem keamanan lain untuk menciptakan lingkungan komputasi yang semakin aman.
Dampak bagi Developer dan Ekosistem Software Windows
Bagi pengembang, konsep lingkungan eksekusi terisolasi berpotensi menghadirkan model berbeda dalam membangun aplikasi Windows. Developer dapat menyiapkan aplikasi dengan batasan yang lebih pasti mengenai sumber daya apa yang bisa diakses selama aplikasi berjalan. Model tersebut bisa mendukung pengujian, pengelolaan dependensi, serta implementasi kebijakan keamanan yang lebih konsisten.
Namun dalam penerapannya, developer juga perlu memahami bagaimana pembatasan lingkungan berinteraksi dengan fungsi aplikasi. Program yang mengandalkan akses luas terhadap sistem mungkin membutuhkan penyesuaian khusus agar tetap berjalan optimal dalam lingkungan yang lebih terisolasi. Karena itu, keberhasilan teknologi container tidak hanya dipengaruhi oleh sistem operasi, tetapi juga membutuhkan dukungan dari ekosistem perangkat lunak yang membangun layanan di atas Windows.
Masa Depan Windows dengan Sistem Isolasi Modern
Kemunculan Windows Execution Containers menunjukkan bagaimana Windows dapat berevolusi menuju arsitektur keamanan yang lebih modern. Seiring kemajuan sistem operasi, konsep isolasi bisa diterapkan untuk berbagai jenis kebutuhan, mulai dari pengujian perangkat lunak hingga mendukung lingkungan pengembangan.
Meski demikian, efektivitas pendekatan ini akan dipengaruhi oleh bagaimana teknologi tersebut diimplementasikan dalam praktik. Kompatibilitas aplikasi, penggunaan sumber daya, performa, dan fleksibilitas konfigurasi menjadi beberapa aspek penting yang harus dipertimbangkan. Jika seluruh aspek tersebut dapat dikelola dengan baik, pendekatan container bisa menjadi salah satu elemen strategis dalam evolusi teknologi Windows.
Kesimpulan
Pendekatan Windows Execution Containers membawa pendekatan modern dalam cara Windows menjalankan aplikasi. Melalui penerapan lingkungan yang lebih terpisah, teknologi ini berpotensi memperkuat keamanan, mengatur akses aplikasi, dan mengurangi dampak yang mungkin muncul ketika sebuah proses mengalami masalah. Model isolasi tersebut sekaligus memperlihatkan bagaimana Windows dapat berkembang menjadi platform yang lebih modular dalam mengelola aplikasi.
Meski masih perlu perkembangan dan implementasi yang matang, Windows Execution Containers patut untuk diperhatikan perkembangannya, khususnya bagi pengguna yang mengikuti teknologi, keamanan sistem, serta perkembangan Windows. Jika melihat potensinya, apakah pendekatan isolasi aplikasi seperti ini berpotensi menjadi bagian utama dari Windows di masa depan? Bagikan pandangan Anda dan pantau perkembangan teknologi Windows berikutnya untuk memahami bagaimana konsep ini berkembang dalam penggunaan nyata.