OpenShell Secure Runtime Hadirkan Lapisan Keamanan Baru untuk Menjalankan Aplikasi Modern
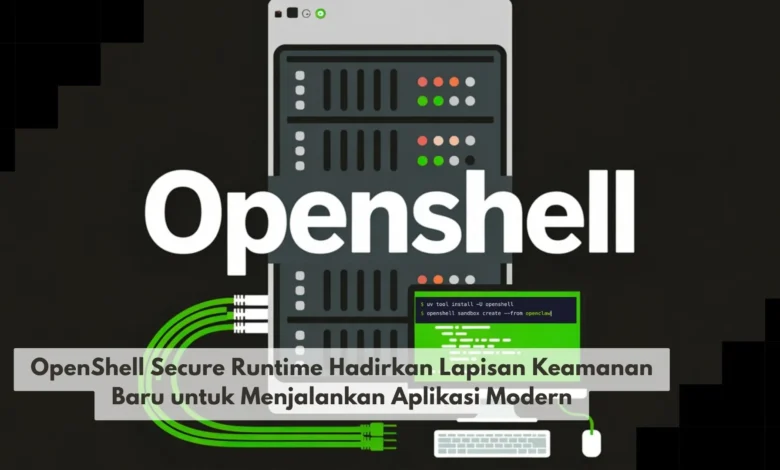
OpenShell Secure Runtime hadir sebagai konsep lingkungan eksekusi yang menempatkan keamanan sebagai bagian penting ketika aplikasi modern dijalankan. Di tengah perkembangan TEKNO yang membuat aplikasi semakin terhubung dengan layanan cloud, API, sistem otomatisasi, dan berbagai sumber data, pengendalian terhadap proses aplikasi menjadi semakin dibutuhkan. Pendekatan secure runtime berupaya memberikan ruang eksekusi yang lebih terkontrol sehingga aplikasi dapat menjalankan tugasnya tanpa memperoleh akses yang lebih luas daripada yang benar benar diperlukan.
OpenShell Secure Runtime Mendorong Eksekusi Aplikasi yang Lebih Terkontrol
Pendekatan OpenShell Secure Runtime membawa konsep lingkungan eksekusi yang lebih terkontrol. Tujuan utamanya adalah membantu mengatur bagaimana aplikasi berinteraksi dengan sumber daya sistem, sehingga aplikasi dapat diberikan hak akses sesuai fungsi yang benar benar dibutuhkan. Pendekatan seperti ini penting karena aplikasi modern sering berkomunikasi dengan file, jaringan, layanan eksternal, dan berbagai komponen lain.
Dunia TEKNO modern mendorong developer mempertimbangkan keamanan sejak awal proses pengembangan. Lapisan runtime dapat membantu memastikan proses aplikasi berjalan dalam batas yang telah ditentukan. Jika sebuah proses tidak memerlukan izin terhadap sumber daya tertentu, sistem dapat menerapkan pembatasan berdasarkan kebutuhan. Prinsip ini membantu mengurangi ruang akses yang tersedia apabila suatu proses mengalami kesalahan atau perilaku yang tidak diharapkan.

OpenShell Secure Runtime Mengandalkan Kontrol terhadap Proses Aplikasi
Konsep isolasi memiliki peran besar dalam menciptakan lingkungan aplikasi yang lebih terkontrol. Aplikasi atau komponen tertentu dapat ditempatkan dalam ruang eksekusi dengan batas yang telah ditentukan. Dengan kontrol lingkungan tersebut, sebuah aplikasi tidak secara otomatis memperoleh kemampuan untuk mengakses seluruh bagian sistem.
Pemisahan lingkungan menjadi relevan ketika sebuah sistem menggunakan banyak komponen software. Software masa kini sering bergantung pada pustaka, modul, plugin, dan layanan eksternal. Setiap komponen tambahan berpotensi memperluas permukaan yang harus diperhatikan dari sisi keamanan. Dengan penerapan batas eksekusi yang sesuai, gangguan pada satu bagian dapat memiliki ruang dampak yang lebih terbatas.
Secure Runtime Membantu Membatasi Akses yang Tidak Diperlukan
Prinsip least privilege menjadi salah satu dasar penting dalam pengamanan aplikasi modern. Aplikasi sebaiknya mendapatkan akses sebatas fungsi yang memang harus dijalankan. Jika sebuah proses hanya perlu membaca data dari lokasi tertentu, maka sumber daya lainnya tidak harus tersedia untuk proses tersebut.
Penerapan kontrol seperti ini dapat membantu developer memahami hubungan antara fungsi aplikasi dan izin yang diberikan. Dibandingkan membuka akses secara berlebihan, tim dapat membatasi akses sesuai konteks penggunaan. Konsep ini sejalan dengan arah TEKNO yang menempatkan keamanan sebagai bagian dari arsitektur, sehingga sistem memiliki lebih dari satu lapisan untuk membantu mengendalikan risiko.
Secure Runtime Dapat Membantu Mengatur Interaksi dengan Jaringan
Koneksi jaringan telah menjadi bagian penting dari sebagian besar aplikasi masa kini. Aplikasi dapat berkomunikasi dengan API, database, penyimpanan cloud, layanan autentikasi, maupun sistem internal. Namun, akses jaringan yang terlalu luas dapat meningkatkan jumlah jalur komunikasi yang perlu diamankan.
Secure runtime dapat menggunakan kebijakan untuk membantu menentukan komunikasi yang diperbolehkan. Aplikasi dapat dibatasi agar hanya terhubung menuju tujuan yang relevan dengan fungsinya. Jika aplikasi tidak membutuhkan koneksi menuju layanan tertentu, sistem dapat mencegah komunikasi yang berada di luar kebijakan. Model tersebut dapat membantu tim menjaga jalur komunikasi tetap terstruktur.
Monitoring dan Observabilitas Membantu Mengenali Aktivitas Aplikasi
Pengendalian akses sebaiknya dilengkapi dengan kemampuan untuk memahami perilaku aplikasi. Developer dan administrator perlu mengetahui bagaimana aplikasi menggunakan sumber daya selama berjalan. Dengan monitoring yang memadai, perubahan perilaku aplikasi dapat lebih cepat dikenali.
Data observabilitas juga dapat digunakan untuk memperbaiki konfigurasi keamanan. Apabila workload berulang kali meminta akses yang tidak sesuai kebutuhan, administrator dapat meninjau kembali aplikasi serta aturan yang digunakan. Cara kerja seperti ini mendukung pengelolaan keamanan secara berkesinambungan, bukan sekadar konfigurasi yang dibuat satu kali lalu dilupakan.
Perkembangan Cloud dan AI Mendorong Kebutuhan Runtime yang Lebih Aman
Pertumbuhan aplikasi cloud dan sistem berbasis AI membuat kebutuhan terhadap lingkungan eksekusi yang terkontrol semakin relevan. Software modern dapat memproses informasi, menggunakan API, menjalankan tugas otomatis, dan berkomunikasi dengan berbagai layanan. Seiring bertambahnya kemampuan aplikasi, pengaturan izin dan sumber daya menjadi semakin penting.
Pendekatan runtime aman dapat melengkapi mekanisme keamanan lain dalam sebuah sistem. Autentikasi, enkripsi, pengelolaan identitas, keamanan jaringan, perlindungan data, dan runtime dapat bekerja secara bersamaan. Tidak ada satu lapisan yang ideal untuk menangani seluruh kemungkinan risiko. Karena itu, strategi TEKNO keamanan dapat memanfaatkan sejumlah mekanisme yang bekerja bersama.
Tantangan Implementasi Secure Runtime Perlu Dipertimbangkan
Menambahkan lapisan keamanan baru juga dapat membawa tantangan dalam pengelolaan aplikasi. Kebijakan yang memberikan akses terlalu luas dapat membuat perlindungan menjadi kurang efektif. Sebaliknya, kebijakan yang terlalu restriktif dapat mengganggu aktivitas yang sebenarnya dibutuhkan. Karena itu, keseimbangan antara keamanan dan kebutuhan operasional menjadi sangat penting.
Pengembang perlu memastikan kontrol keamanan tidak memberikan beban yang tidak diperlukan. Proses pengawasan, pembatasan, pencatatan aktivitas, dan penerapan aturan memiliki biaya komputasi tertentu. Desain yang baik perlu menjaga agar perlindungan tetap efektif tanpa mengganggu pengalaman pengguna. Hal tersebut membuat pengujian menjadi bagian penting sebelum secure runtime diterapkan secara luas.
Kesimpulan Secure Runtime Memperkuat Perlindungan Aplikasi Modern
OpenShell Secure Runtime menunjukkan pendekatan yang menempatkan kontrol keamanan langsung pada lingkungan tempat aplikasi berjalan. Dengan pemisahan proses, kontrol akses, pengaturan komunikasi, dan monitoring, developer dapat memperoleh kontrol yang lebih terstruktur terhadap aktivitas software. Konsep ini semakin penting seiring software terhubung dengan lebih banyak data dan layanan.
Untuk dunia TEKNO modern, perlindungan pada tahap runtime menjadi bagian menarik dari evolusi keamanan software. Keamanan tetap membutuhkan kombinasi antara desain aplikasi, pengelolaan identitas, perlindungan data, kontrol jaringan, pembaruan sistem, dan pemantauan. Implementasi yang matang dapat membantu menciptakan lingkungan aplikasi yang lebih aman sekaligus tetap mendukung produktivitas. Anda dapat membagikan pendapat mengenai keamanan runtime sekaligus mengikuti perkembangan TEKNO berikutnya.