NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat
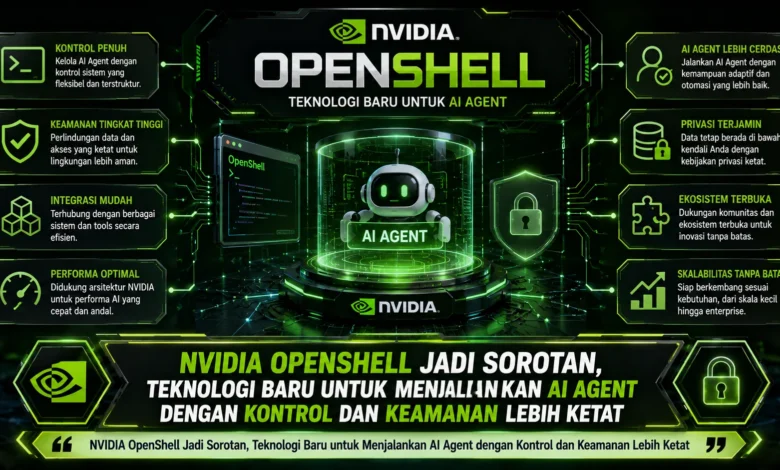
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
OpenShell Menawarkan Runtime Khusus bagi AI Agent yang Semakin Otonom
OpenShell dari NVIDIA dikembangkan menjadi lapisan eksekusi terisolasi untuk mengoperasikan agen kecerdasan buatan dengan kontrol yang lebih terstruktur. Ketimbang menyediakan izin tanpa batas ke lingkungan host, OpenShell menjalankan agen di dalam lingkungan yang dibatasi sehingga setiap kemampuan dapat dibatasi menggunakan aturan yang telah ditentukan.
Pendekatan tersebut menjadi makin penting ketika TEKNOLOGI AI agent dapat menjalankan rangkaian aktivitas secara mandiri. AI agent modern dapat mengakses file, menjalankan program, hingga mengakses jaringan. Kemampuan yang luas tersebut tentu memerlukan pengawasan teknis agar tindakan yang tidak sesuai kebijakan dapat dibatasi sebelum mempengaruhi lingkungan utama.
Sandbox Menjadi Lapisan Penting untuk Membatasi Aktivitas AI Agent
Salah satu konsep utama dari NVIDIA OpenShell adalah isolasi lingkungan eksekusi. Dengan mekanisme ini, AI agent tidak dieksekusi tanpa batasan di lingkungan sistem utama, melainkan dijalankan dalam lingkungan dengan akses terbatas. Pembatasan tersebut dapat mengatur penggunaan filesystem, koneksi eksternal, aktivitas proses, hingga jalur pemrosesan inference.
Sistem ini menerapkan isolasi yang ditegakkan di tingkat sistem sehingga kebijakan akses tidak hanya bergantung pada perilaku model. Dengan demikian, meskipun agent menerima instruksi yang berisiko, mekanisme sandbox tetap dapat menolak akses yang berada di luar kebijakan. Pendekatan ini membuat TEKNOLOGI keamanan agent tidak sepenuhnya bergantung pada prompt.
Kebijakan Deklaratif Membuat Izin Agent Lebih Mudah Dikontrol
OpenShell menggunakan policy yang ditulis dalam format YAML untuk menentukan apa yang boleh dilakukan agent. Melalui file kebijakan tersebut, tim dapat mengatur direktori yang boleh dibaca atau ditulis, membatasi endpoint eksternal, dan mengontrol penggunaan layanan model secara lebih transparan.
Model policy as code tersebut juga memberikan keuntungan bagi developer dan administrator karena perubahan kebijakan dapat dikelola dalam version control. Pembaruan policy dapat dilacak sehingga perusahaan memiliki jejak kontrol yang lebih jelas. Cara tersebut membantu TEKNOLOGI AI agent diterapkan dengan tata kelola yang lebih matang.
Keamanan Data Menjadi Fokus Penting dalam Runtime OpenShell
AI agent yang memiliki kemampuan berkomunikasi ke berbagai endpoint dapat membuka potensi masalah apabila berkas perusahaan secara tidak sengaja ditransmisikan ke endpoint eksternal. Karena itu, OpenShell menyediakan network policy yang dapat mengontrol akses terhadap layanan eksternal.
Model akses yang menolak secara bawaan dapat mencegah agent mengakses tujuan yang belum disetujui. Selain jaringan, OpenShell juga mendukung pengelolaan kredensial serta rahasia sistem sehingga agent tidak perlu memegang kredensial tanpa pembatasan. Integrasi kontrol tersebut menjadi bagian penting dalam menjalankan AI agent di lingkungan produksi.
Kontrol Filesystem dan Proses Mengurangi Akses yang Tidak Diperlukan
Di luar pengaturan network, OpenShell menerapkan pembatasan terhadap penggunaan berkas dan proses sistem. Direktori tertentu dapat ditetapkan hanya untuk dibaca, sementara ruang penyimpanan yang diperlukan dapat diberikan hak baca dan tulis. Lokasi yang tidak dicantumkan dapat diblokir dari agent.
Kontrol terhadap eksekusi juga membantu mencegah agent dari mengoperasikan proses yang tidak diperlukan. Ketika agen dijalankan sebagai identitas sistem yang dibatasi, kemungkinan memperoleh kendali penuh dapat dibatasi. Lapisan perlindungan seperti ini menjadi semakin penting ketika AI agent memiliki akses terhadap terminal.
AI Agent Otonom Membutuhkan Pengamanan di Lapisan Infrastruktur
Generasi AI agent berikutnya mulai bergerak menuju sistem yang dapat berjalan dalam waktu panjang. Sistem seperti tersebut dapat membentuk agen tambahan, memperluas kemampuan, dan menyesuaikan strategi berdasarkan informasi selama proses berlangsung.
Ketika agen bekerja dalam periode yang lebih panjang, semakin penting pula keberadaan terhadap batas keamanan yang tidak dapat dilewati. OpenShell mencoba menempatkan keamanan pada lapisan infrastruktur, bukan hanya menggunakan pengamanan di tingkat aplikasi. Dengan desain seperti ini, AI agent masih dapat bekerja secara fleksibel sambil berada di dalam batas kebijakan.
Kesimpulan, NVIDIA OpenShell Membawa Keamanan AI Agent ke Lapisan Runtime
Kehadiran NVIDIA OpenShell memperlihatkan bahwa perlindungan autonomous agent semakin tidak cukup hanya ditangani melalui prompt dan aplikasi. Dengan lingkungan eksekusi terkontrol, kebijakan yang dapat ditinjau, network policy, serta pengaturan filesystem dan proses, TEKNOLOGI ini berupaya memberikan keseimbangan antara kebebasan AI dalam menjalankan pekerjaan dan kontrol infrastruktur yang terukur.
Pada masa mendatang, pendekatan seperti OpenShell berpotensi memegang peranan lebih besar ketika agentic AI diterapkan ke lingkungan produksi yang semakin kompleks. Menurut Anda, apakah infrastruktur seperti NVIDIA OpenShell akan menjadi standar baru bagi agentic AI? Bagikan pandangan Anda mengenai arah perkembangan autonomous AI dan ikuti perkembangan terbaru untuk mengetahui perubahan berikutnya dalam ekosistem AI agent.