Windows Execution Containers Jadi Sorotan, Konsep Isolasi Aplikasi Bawa Pendekatan Baru di Windows
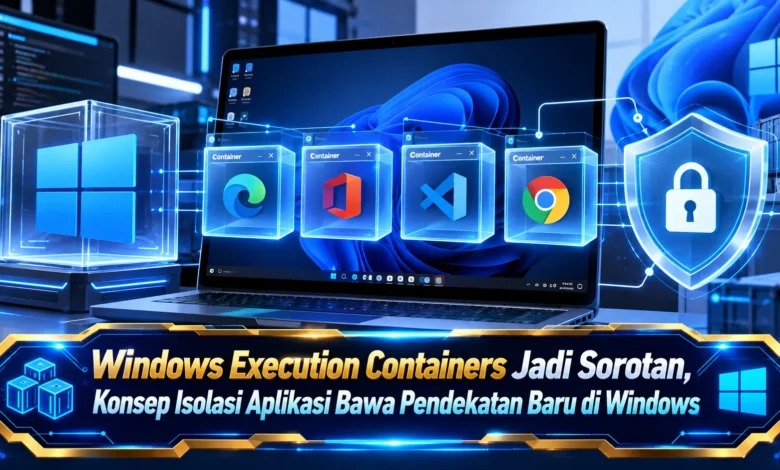
Perkembangan Windows terus bergerak menuju sistem yang lebih aman, fleksibel, dan siap menghadapi kebutuhan komputasi modern. Salah satu konsep yang mulai menarik perhatian adalah Windows Execution Containers, sebuah pendekatan isolasi aplikasi yang memungkinkan proses atau beban kerja tertentu dijalankan dalam lingkungan terpisah dari sistem utama. Konsep ini menarik karena berpotensi memberikan lapisan keamanan tambahan sekaligus menawarkan cara baru dalam mengelola aplikasi. Di tengah meningkatnya kebutuhan perlindungan data dan efisiensi sistem, teknologi berbasis isolasi seperti ini dapat menjadi bagian penting dari evolusi ekosistem Windows.
Windows Execution Containers Menawarkan Pendekatan Baru untuk Menjalankan Aplikasi
Konsep Windows Execution Containers dapat dilihat sebagai upaya untuk mengoperasikan aplikasi atau proses dalam lingkungan komputasi yang lebih terkendali. Daripada memberikan sebuah aplikasi jangkauan besar terhadap berbagai bagian sistem, mekanisme tersebut berpotensi membatasi ruang yang dapat digunakan oleh aplikasi. Berkat pendekatan tersebut, aktivitas aplikasi berpotensi dapat dipisahkan dari area utama sistem operasi sehingga risiko tertentu dapat semakin terkontrol.
Model pemisahan seperti ini bukan sekadar perubahan teknis di balik layar, tetapi dapat membentuk bagaimana teknologi Windows memproses aplikasi pada masa mendatang. Ketika sebuah proses dieksekusi dalam lingkungan yang lebih terisolasi, sistem dapat membatasi interaksi yang tidak diperlukan dengan komponen lain. Hasilnya, Windows dapat mendapatkan fondasi yang semakin modern untuk menjalankan berbagai aplikasi dengan tingkat kontrol yang semakin kuat.
Pentingnya Isolasi Aplikasi sebagai Fondasi Penting dalam Windows Modern
Isolasi aplikasi menjadi semakin penting karena perangkat modern menjalankan berbagai aplikasi dengan kebutuhan yang berbeda. Aplikasi tertentu mungkin memerlukan akses ke file, jaringan, memori, atau komponen sistem lainnya. Apabila akses tidak dikendalikan dengan baik, aktivitas tidak normal pada satu program bisa memberikan dampak terhadap lingkungan utama Windows.
Berkat pendekatan container, batas antara aplikasi dan sistem dapat dibuat menjadi lebih jelas. Konsep tersebut menghadirkan kemungkinan agar aplikasi hanya menggunakan sumber daya yang sesuai kebutuhannya. Dari perspektif keamanan, teknologi semacam ini bisa mendukung penerapan prinsip pembatasan hak akses, sehingga masing masing aplikasi tidak secara otomatis memiliki kebebasan untuk menggunakan seluruh bagian sistem.
Prinsip Isolasi dalam Lingkungan Windows
Secara konseptual, lingkungan container bekerja sebagai lingkungan kerja terpisah bagi aplikasi atau proses tertentu. Ketika aplikasi dijalankan, sistem bisa menentukan komponen mana saja yang boleh diakses. Mekanisme ini dapat berhubungan dengan akses terhadap file, jaringan, penyimpanan, proses lain, dan komponen sistem lainnya sesuai dengan aturan yang diterapkan.
Mekanisme seperti ini dapat memudahkan sistem dalam membatasi aktivitas aplikasi agar tetap berada dalam ruang yang telah ditentukan. Apabila terjadi kesalahan pada sebuah aplikasi, efek yang ditimbulkannya dapat dikendalikan agar tidak langsung memengaruhi lingkungan utama. Model perlindungan ini membuat teknologi container relevan untuk diterapkan pada berbagai kebutuhan dalam ekosistem Windows.

Potensi Keamanan dari Konsep Container Windows
Perlindungan sistem merupakan salah satu alasan utama mengapa konsep Windows Execution Containers relevan untuk dikembangkan. Dengan pemisahan lingkungan eksekusi, aplikasi bisa dijalankan dengan izin yang lebih terkendali. Ketika aplikasi mengalami gangguan, pembatasan tersebut bisa membatasi kesempatan sebuah proses untuk memengaruhi komponen lain yang berada di luar ruang isolasinya.
Model keamanan berlapis seperti ini semakin relevan ketika risiko keamanan siber terus berkembang. Sebuah lapisan perlindungan saja tidak dapat selalu diandalkan untuk menangani setiap ancaman. Oleh karena itu, teknologi isolasi bisa dimanfaatkan sebagai lapisan tambahan yang bekerja bersama fitur perlindungan lainnya untuk menciptakan lingkungan komputasi yang lebih tangguh.
Dampak bagi Developer dan Pengembangan Aplikasi Windows
Dari sudut pandang pengembang, konsep lingkungan eksekusi terisolasi bisa menciptakan pendekatan baru dalam membangun aplikasi Windows. Developer bisa mengembangkan aplikasi dengan aturan yang lebih terstruktur mengenai sumber daya apa yang tersedia selama aplikasi berjalan. Model tersebut bisa mendukung pengujian, pengelolaan dependensi, serta implementasi kebijakan keamanan yang lebih konsisten.
Di sisi lain, developer perlu pula memperhatikan bagaimana pembatasan lingkungan memengaruhi fungsi aplikasi. Program yang membutuhkan akses luas terhadap sistem mungkin memerlukan perubahan tertentu agar tetap dapat digunakan secara normal dalam lingkungan yang lebih terisolasi. Dengan demikian, keberhasilan teknologi container tidak hanya bergantung pada sistem operasi, tetapi juga mendorong dukungan dari ekosistem perangkat lunak yang membangun layanan di atas Windows.
Masa Depan Windows dengan Pendekatan Container
Pengembangan Windows Execution Containers menunjukkan bagaimana Windows terus bergerak menuju pengelolaan aplikasi yang semakin terstruktur. Dalam perkembangan berikutnya, konsep isolasi dapat dimanfaatkan untuk lebih banyak skenario, mulai dari pengelolaan proses sensitif hingga memperkuat sistem keamanan.
Meski demikian, efektivitas pendekatan ini akan dipengaruhi oleh bagaimana teknologi tersebut diimplementasikan dalam praktik. Dukungan perangkat lunak, penggunaan sumber daya, performa, dan kemudahan pengelolaan menjadi bagian penting yang harus dipertimbangkan. Bila tantangan tersebut dapat dikelola dengan baik, pendekatan container bisa menjadi salah satu elemen strategis dalam evolusi teknologi Windows.
Penutup
Pendekatan Windows Execution Containers membawa arah baru dalam cara Windows menjalankan aplikasi. Melalui penerapan lingkungan yang lebih terisolasi, teknologi ini bisa memperkuat keamanan, membatasi akses aplikasi, dan menekan dampak yang mungkin muncul ketika sebuah proses berperilaku tidak semestinya. Konsep tersebut sekaligus menunjukkan bagaimana Windows dapat bergerak menuju platform yang lebih aman dalam mengelola aplikasi.
Meski masih perlu perkembangan dan implementasi yang optimal, Windows Execution Containers layak untuk diikuti evolusinya, khususnya bagi pengguna yang tertarik pada teknologi, keamanan sistem, serta perkembangan Windows. Bagaimana menurut Anda, apakah pendekatan isolasi aplikasi seperti ini berpotensi menjadi bagian signifikan dari Windows di masa depan? Sampaikan pandangan Anda dan simak perkembangan teknologi Windows berikutnya untuk memahami bagaimana konsep ini diterapkan dalam penggunaan nyata.