Batasi Akses Agen AI ke Email dan Dokumen Sebelum Digunakan Bekerja
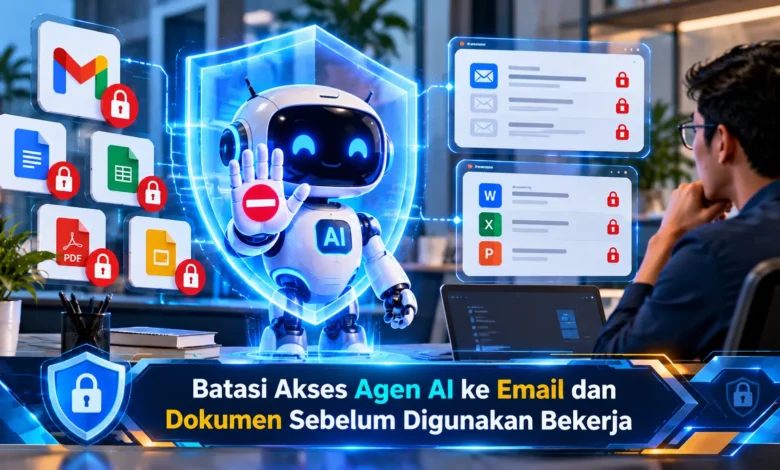
Penggunaan agen kecerdasan buatan semakin berkembang seiring meningkatnya kebutuhan otomatisasi pekerjaan digital. Teknologi ini memungkinkan pengguna menyelesaikan berbagai aktivitas, mulai dari merangkum email, mencari dokumen, hingga mengelola informasi melalui aplikasi yang terhubung. Namun, pemberian akses tanpa pengaturan yang tepat dapat menimbulkan risiko terhadap keamanan data pribadi maupun perusahaan. Agen AI yang memperoleh izin terlalu luas berpotensi membaca informasi sensitif atau menjalankan tindakan yang sebenarnya tidak diperlukan. Oleh karena itu, memahami cara membatasi akses agen AI ke email dan dokumen menjadi langkah penting sebelum memanfaatkan teknologi tersebut untuk mendukung pekerjaan sehari-hari secara aman, efisien, dan bertanggung jawab.
Mengapa Akses Agen AI ke Email dan Dokumen Harus Dibatasi
Pertumbuhan teknologi otomatisasi digital menghadirkan sejumlah keuntungan dalam menyelesaikan pekerjaan sehari-hari. Namun demikian, penerapan agen AI harus didukung pengendalian akses yang memadai. Ketika sebuah agen mendapatkan kewenangan luas terhadap layanan surat elektronik, sistem tersebut berpotensi membaca pesan pribadi yang tidak berkaitan dengan tugas. Keadaan semacam ini berpotensi memperbesar kemungkinan penyalahgunaan data. Dengan alasan tersebut, pengaturan kewenangan merupakan tindakan mendasar sebelum mengaktifkan agen AI dengan layanan perusahaan.
Risiko serupa juga dapat terjadi pada dokumen digital. Pada aktivitas bisnis, sejumlah berkas dapat berisi informasi pelanggan yang memerlukan perlindungan khusus. Jika sistem otomatis mendapatkan akses ke seluruh folder penyimpanan, luasnya sumber data yang tersedia berpotensi meningkat. Walaupun instruksi diberikan untuk tujuan produktif, tindakan otomatis yang keliru mungkin memicu penggunaan berkas yang seharusnya dibatasi. Prinsip keamanan yang baik adalah menghindari kewenangan yang terlalu luas.
Cara Mengatur Hak Akses Minimum untuk Asisten AI
Salah satu pendekatan keamanan adalah prinsip least privilege atau hak akses minimum. Pendekatan tersebut menganjurkan agar setiap sistem hanya menggunakan akses sesuai tugas yang diberikan. Sebagai contoh, ketika seorang karyawan hanya memerlukan bantuan AI untuk mengidentifikasi informasi penting dalam surat elektronik, kewenangan melihat isi email biasanya lebih relevan dibandingkan kewenangan mengubah maupun menghapus percakapan. Dengan pembatasan tersebut, potensi tindakan yang tidak diinginkan menjadi lebih terkendali. Meskipun akses sudah dibatasi, akses hanya-baca tidak otomatis menjamin kerahasiaan.
Penggunaan konsep akses minimum sebaiknya dimulai sejak tahap penghubungan aplikasi. Administrator sebaiknya meninjau daftar izin yang diminta sebelum mengizinkan sistem bekerja. Apabila layanan menyediakan pengaturan, pilih folder tertentu daripada mengizinkan seluruh Drive. Selain itu, manfaatkan akun kerja dengan izin terbatas apabila memungkinkan secara teknis. Pendekatan semacam itu dapat membatasi data pribadi dari pekerjaan otomatis. Sebagai hasilnya, perlindungan informasi berpotensi berjalan lebih efektif.
Panduan Praktis Mengatur Akses Agen AI pada Aplikasi Kerja
Pembatasan kewenangan dapat dilakukan melalui pemeriksaan aplikasi yang terhubung. Dalam ekosistem Google Workspace, pengaturan akses pihak ketiga dapat diperiksa melalui fitur pemeriksaan akses layanan. Ketika menghubungkan agen baru, periksa cakupan izin yang diberikan. Akses untuk melihat pesan tidak sama dengan izin mengirim pesan. Hal serupa berlaku pada dokumen penyimpanan cloud, karena kewenangan membuka dokumen tidak selalu mencakup akses untuk mengubah isi berkas. Evaluasi izin ini berguna untuk memastikan jenis aktivitas yang dapat dijalankan sistem.
Dalam organisasi yang menggunakan Google Workspace, pengaturan dapat dijalankan melalui konsol administrasi. Jika konektor memakai sistem persetujuan OAuth, administrator dapat meninjau ruang lingkup otorisasi berdasarkan fungsi aplikasi yang digunakan. Sebagai langkah tambahan, batasi aplikasi yang belum dipercaya serta evaluasi izin secara periodik. Ketika integrasi sudah tidak diperlukan, putuskan hubungan aplikasi melalui menu pengelolaan koneksi. Sebagai catatan keamanan, pencabutan izin mencegah akses berikutnya, tetapi tidak menjamin salinan lama ikut terhapus.
Melindungi Informasi Perusahaan dari Ancaman AI Agent
Tidak hanya menerapkan kewenangan minimum, perusahaan sebaiknya mengenali ancaman prompt injection. Ancaman ini mungkin tersembunyi dalam halaman atau file yang dianalisis AI. Dalam skenario tertentu, dokumen dari pihak luar dapat memuat perintah tersembunyi yang berusaha mengarahkan agen untuk memproses informasi yang tidak diperlukan. Ketika model keliru memperlakukan isi dokumen sebagai data dari arahan pemilik akun, kesalahan eksekusi berpotensi terjadi. Karena alasan tersebut, akses minimum perlu dipertahankan meskipun aplikasi dilengkapi mekanisme penyaringan instruksi.
Strategi mitigasi yang relevan adalah menerapkan konfirmasi pengguna sebelum agen mengirim email ke pihak luar. Pengaturan tersebut berpotensi membatasi perubahan yang tidak direncanakan. Untuk dokumen rahasia, organisasi perlu mempertimbangkan pemisahan folder berdasarkan sensitivitas. Sebagai contoh, dokumen publik internal sebaiknya tidak dicampur dengan arsip kontrak terbatas. Melalui pengelompokan data, ruang lingkup pemrosesan bisa dibatasi. Perpaduan kontrol akses menjadikan penggunaan AI lebih terkendali dibandingkan hanya mempercayai respons model.
Pentingnya Menggunakan Teknologi AI dengan Izin yang Terkendali
Penerapan agen AI memiliki peluang untuk mendukung efisiensi aktivitas profesional, tetapi pengendalian privasi perlu mendapatkan perhatian utama. Sebelum menghubungkan teknologi tersebut dengan email dan dokumen, periksa batas kewenangan setiap aplikasi. Pembatasan kewenangan berdasarkan tugas, pemeriksaan konektor, serta konfirmasi sebelum menjalankan perintah berisiko merupakan langkah mendasar. Berkat penerapan kebijakan keamanan, manfaat teknologi AI tetap dapat diperoleh tanpa mengabaikan perlindungan data sensitif. Saat menyiapkan otomatisasi pekerjaan berikutnya, periksa daftar akses yang sudah aktif dan bagikan pengalaman Anda mengenai tantangan melindungi dokumen dalam lingkungan kerja digital.