AI Agent Sandboxing Jadi Fondasi Baru Keamanan AI, Agen Otonom Kini Bergerak dalam Ruang yang Lebih Terkontrol
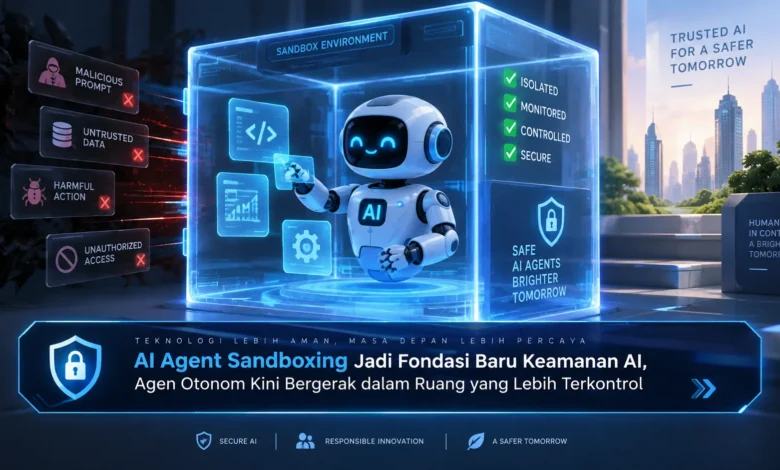
Perkembangan kecerdasan buatan memasuki fase baru ketika AI tidak lagi hanya menjawab pertanyaan, tetapi juga mampu menjalankan tugas, menggunakan aplikasi, mengakses data, hingga mengambil tindakan secara mandiri. Kemampuan tersebut membuat AI agent semakin menarik untuk diterapkan dalam berbagai sektor TEKNOLOGI. Namun, semakin besar kemampuan sebuah agen otonom, semakin penting pula mekanisme keamanan yang membatasi ruang geraknya. AI Agent Sandboxing hadir sebagai pendekatan yang memungkinkan agen bekerja secara lebih terkendali tanpa kehilangan fleksibilitas yang menjadi keunggulannya.
Ruang Terisolasi Memperkuat Keamanan Agen AI
Sistem sandbox untuk agen AI dikembangkan untuk memberikan area operasional yang terbatas ketika AI agent menjalankan bermacam aktivitas. Dengan mekanisme tersebut, izin terhadap file, jaringan, dan perangkat lunak dapat dibatasi berdasarkan fungsi yang diberikan kepada agen.
Pendekatan ini menjadi makin dibutuhkan karena agen AI generasi baru dapat berinteraksi dengan berbagai sistem secara langsung. Jika tidak memiliki batas yang jelas, sebuah agen berpotensi menjangkau data di luar kebutuhannya atau melakukan tindakan yang tidak diinginkan. Karena itu, isolasi lingkungan membantu memperkecil kemungkinan gangguan sejak lapisan eksekusi.
Mengapa Agen Otonom Membutuhkan Ruang yang Terkontrol
Jika dibandingkan dengan AI berbasis respons sederhana, agen otonom dapat menentukan beberapa langkah untuk mencapai tujuan yang diberikan. Agen dapat membaca dokumen, menjalankan kode, berinteraksi dengan tool, hingga melakukan komunikasi melalui sistem terhubung. Ruang kemampuan yang besar membuat pengamanan perlu diterapkan sejak awal.
Sandbox membantu memastikan bahwa setiap aktivitas agen tetap berjalan dalam lingkup akses yang telah ditentukan. Jika agen mencoba menjangkau sumber daya terbatas, mekanisme kontrol dapat menghentikan tindakan tersebut apabila kewenangan tidak sesuai. Pendekatan tersebut membuat perkembangan TEKNOLOGI AI lebih mudah dikendalikan ketika fitur otonom berkembang.
Kontrol Izin Menentukan Keamanan AI Agent
Salah satu elemen utama dalam AI Agent Sandboxing adalah pengelolaan izin. Agen idealnya hanya memiliki akses minimum yang dibutuhkan untuk menjalankan pekerjaan. Jika sebuah agen hanya perlu membaca dokumen tertentu, kemampuan mengubah file tersebut sebaiknya tidak dibuka secara langsung.
Prinsip akses minimum membantu mengurangi dampak kesalahan apabila agen mengambil keputusan yang kurang tepat. Walaupun sebuah proses menghasilkan kesalahan, cakupan dampak dapat lebih mudah dikendalikan karena agen tidak memperoleh kewenangan menyeluruh. Hal ini mendorong sandbox sebagai bagian strategis dalam arsitektur keamanan AI.
Isolasi Eksekusi Membatasi Dampak Kesalahan AI
Tidak hanya mengatur kewenangan, sandboxing juga mengisolasi lingkungan kerja agen dari lingkungan produksi. Pemisahan tersebut dapat mencegah proses yang bermasalah memengaruhi bagian sistem yang lebih luas. Dengan begitu, kesalahan agen dapat dievaluasi dalam lingkungan yang terbatas.
Model eksekusi terpisah juga memberikan ruang bagi pengelola sistem untuk menguji pola tindakan sistem sebelum meningkatkan kewenangannya. rekaman tindakan dapat direkam untuk memahami bagaimana agen menggunakan sumber daya. Catatan semacam itu kemudian bermanfaat untuk memperbaiki kebijakan keamanan secara berkelanjutan.
Integrasi Layanan Eksternal Memerlukan Batas Keamanan
AI agent masa depan kemungkinan besar akan memanfaatkan semakin banyak alat digital untuk menyelesaikan pekerjaan. Agen mungkin mengambil informasi dari penyimpanan data, berkomunikasi melalui API, menavigasi halaman web, atau menjalankan kode secara otonom. Setiap integrasi tersebut dapat menambah kemampuan, tetapi sekaligus memperbesar permukaan risiko.
Dengan lingkungan terisolasi, berbagai alat dapat memiliki kebijakan yang berbeda. Akses jaringan misalnya dapat dikontrol berdasarkan tujuan, sementara proses program dapat diproses dalam wadah terbatas. Penerapan aturan semacam ini membuat AI tetap mampu bekerja tanpa memberikan akses berlebihan.
Masa Depan Keamanan AI Bergerak Menuju Kontrol Berlapis
Perkembangan agen otonom mendorong industri TEKNOLOGI untuk mengembangkan cara melindungi infrastruktur AI. Keamanan tidak lagi hanya bergantung pada aturan percakapan, karena agen dapat mengoperasikan lingkungan nyata. Pembatasan sistem pada tingkat akses menjadi kian relevan untuk mendukung aturan yang diberikan kepada model.
Pada implementasi yang lebih lengkap, sandboxing dapat dikombinasikan dengan mekanisme identitas, kontrol kewenangan, monitoring sistem, serta pencatatan audit. Rangkaian kontrol tersebut membangun arsitektur perlindungan menyeluruh sehingga sebuah kesalahan tidak langsung membuka akses luas. Pendekatan semacam ini dapat menjadi fondasi penting ketika AI agent mulai diterapkan pada lebih banyak layanan.
Kesimpulan AI Agent Sandboxing dan Arah Keamanan AI
Lingkungan terisolasi bagi AI agent menawarkan fondasi keamanan yang kian dibutuhkan seiring meluasnya fungsi agen kecerdasan buatan. Dengan membatasi izin, mengisolasi eksekusi, serta mengawasi proses, organisasi dapat memanfaatkan kemampuan agen otonom secara lebih terkendali tanpa mengabaikan risiko keamanan.
Seiring perkembangan berikutnya, kemajuan TEKNOLOGI AI kemungkinan akan membuat agen lebih otonom. Karena itu, isolasi eksekusi berpotensi menjadi komponen utama dalam arsitektur AI modern. Pembaca juga dapat terus mengikuti perkembangan pendekatan ini dan mendiskusikan penerapannya agar implementasi agen otonom dapat berkembang secara inovatif sekaligus terkendali.