Secure Autonomous Agent Runtime Jadi Fondasi Baru AI 2026, Agen Otonom Kini Berjalan dalam Lingkungan Lebih Terkontrol
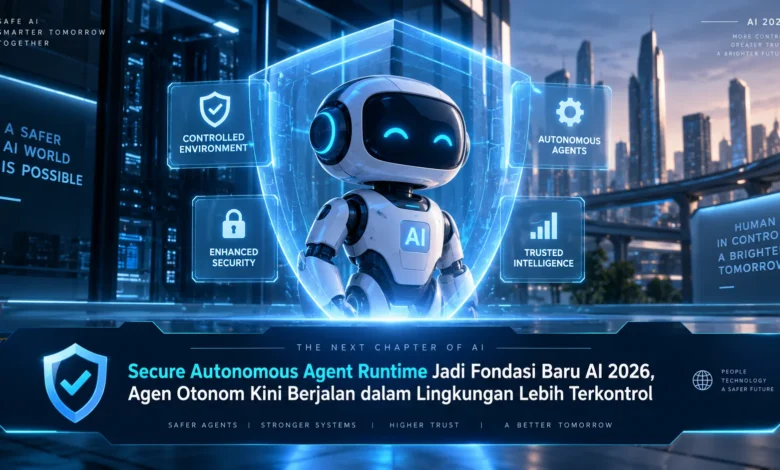
Perkembangan kecerdasan buatan pada 2026 semakin mengarah pada agen otonom yang mampu menjalankan tugas, menggunakan berbagai alat digital, memproses data, dan mengambil tindakan dengan intervensi manusia yang semakin sedikit. Kemampuan tersebut membuka banyak peluang baru, tetapi sekaligus membuat aspek keamanan menjadi semakin penting. Secure Autonomous Agent Runtime hadir sebagai pendekatan untuk menyediakan lingkungan eksekusi yang lebih terkontrol sehingga agen AI dapat bekerja sesuai izin, batas akses, serta kebijakan yang telah ditentukan. Perkembangan ini menjadi bagian menarik dari evolusi TEKNOLOGI karena fokus inovasi AI kini tidak hanya terletak pada kecerdasan model, tetapi juga pada bagaimana agen tersebut beroperasi secara aman dan dapat diawasi.
Lingkungan Runtime Aman Memperkuat Sistem Agen Otonom
Lingkungan eksekusi agen yang terkontrol dikembangkan untuk menciptakan lingkungan operasional yang lebih terisolasi ketika agen AI mengeksekusi instruksi. Arsitektur semacam ini semakin dibutuhkan karena agen modern dapat berinteraksi dengan aplikasi, mengolah berbagai data, serta mengoperasikan tool tertentu untuk menyelesaikan tujuan yang diberikan pengguna.
Seiring berkembangnya TEKNOLOGI berbasis AI, sistem runtime terproteksi tidak hanya berperan sebagai tempat menjalankan agen. Runtime tersebut juga dapat membatasi sumber daya, menentukan hak akses, dan memantau perilaku sehingga tindakan agen dapat tetap berada dalam aturan yang telah dikonfigurasi.
Sandbox dan Permission Memperkuat Keamanan Agen
Salah satu fondasi penting dalam lingkungan agen AI terproteksi adalah pemisahan lingkungan. Program otonom idealnya tidak memperoleh akses tanpa batas terhadap sistem operasi. Dalam penerapan yang lebih aman, agen dapat dioperasikan dalam sandbox dengan privilege terbatas berdasarkan fungsi yang harus dijalankan.
Strategi isolasi tersebut dapat menekan kemungkinan aktivitas di luar tujuan ketika agen memproses instruksi kompleks. Jika suatu agen hanya membutuhkan koneksi terhadap ruang penyimpanan tertentu, misalnya, lingkungan eksekusi bisa mengatur hak akses hanya pada lokasi tersebut. Prinsip ini menjadikan pengamanan lebih terstruktur dibandingkan memberikan akses luas sejak awal.
Kebijakan Berbasis Izin Membatasi Tindakan Agen
Penerapan permission policy dapat mendefinisikan secara spesifik batas kemampuan operasional agen. Sistem otonom, misalnya, dapat memperoleh akses untuk membuka informasi tertentu, tetapi tetap dibatasi untuk menghapus file tanpa otorisasi khusus. Pengaturan semacam ini dapat memudahkan pengelola sistem menerapkan akses minimum yang diperlukan pada arsitektur agen AI.
Pengelolaan permission juga memiliki nilai semakin besar ketika satu agen menggunakan banyak tool. Masing masing perangkat dapat memiliki tingkat risiko berbeda, sehingga lingkungan yang terkontrol perlu membedakan kondisi ketika alat boleh dipanggil, informasi yang dapat diproses, serta aktivitas mana yang memerlukan validasi manusia.
Pencatatan Aktivitas Memperkuat Pengawasan Sistem
Di samping sistem izin, runtime agen yang aman perlu memiliki mekanisme pengawasan yang terstruktur. Setiap tindakan penting dapat direkam dalam log aktivitas agar tim keamanan dapat meninjau bagaimana sistem menjalankan tugas selama proses berlangsung.
Catatan tersebut dapat memuat tool yang digunakan, upaya memperoleh izin, status operasi, dan kesalahan yang muncul. Dengan visibilitas yang lebih baik, pengelola sistem dapat lebih cepat mengidentifikasi perilaku tidak normal serta menjalankan audit ketika terjadi masalah.
Persetujuan Manusia Menjadi Pengaman Tambahan
Meskipun kemampuan agen semakin otonom, kontrol manusia tetap dibutuhkan untuk tindakan berisiko tinggi. Runtime dapat dirancang agar tindakan khusus berhenti sementara sampai pengguna memberikan persetujuan. Sistem persetujuan tersebut memperkuat tata kelola tanpa mengurangi fungsi otomatisasi secara berlebihan.
Dalam penggunaan nyata, level kontrol manusia dapat disesuaikan berdasarkan dampak aktivitas. Tugas sederhana dengan risiko kecil dapat berjalan otomatis, sedangkan perubahan konfigurasi penting dapat membutuhkan persetujuan. Pendekatan bertingkat ini dapat mempertahankan otonomi agen dan perlindungan sistem.
Agen Otonom Membutuhkan Fondasi Eksekusi yang Terpercaya
Kemajuan sistem AI berbasis agen menciptakan kebutuhan baru dalam arsitektur sistem kecerdasan buatan. Model yang semakin pintar bukan satu satunya kebutuhan apabila lingkungan eksekusinya tidak memiliki kontrol keamanan. Karena itu, secure runtime dapat memegang peranan strategis dalam ekosistem TEKNOLOGI AI.
Bagi perusahaan dan pengembang, arsitektur tersebut juga menawarkan jalan untuk menerapkan sistem otonom secara lebih terukur. Agen dapat menangani alur kerja yang lebih beragam sambil beroperasi sesuai kebijakan. Integrasi otonomi, isolasi, permission, dan observability dapat berkembang sebagai elemen mendasar bagi sistem agentic AI masa depan.
Penutup
Secure Autonomous Agent Runtime menunjukkan bahwa arah evolusi agen AI tidak hanya bergantung pada model yang semakin cerdas, tetapi juga pada cara sistem tersebut dijalankan dengan aman. Isolasi lingkungan, hak akses minimum, observability yang baik, dan validasi pengguna pada aktivitas berisiko dapat membentuk fondasi bagi platform agentic yang lebih aman. Ketika TEKNOLOGI AI semakin maju, pembaca dapat mempelajari evolusi keamanan agen AI untuk memahami perubahan besar berikutnya.