NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat
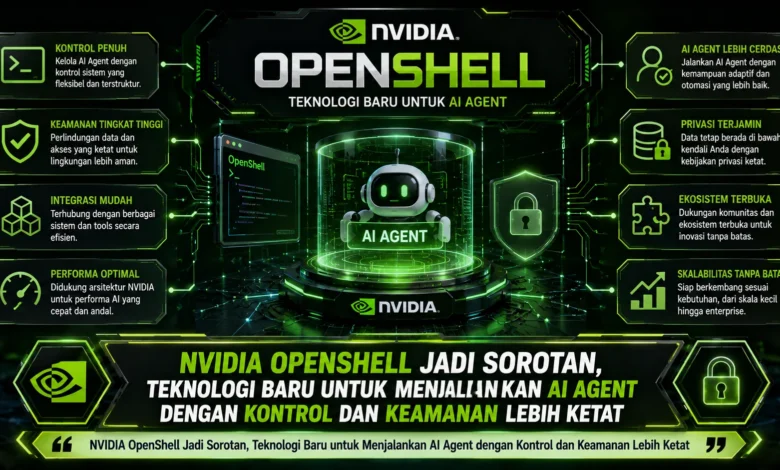
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
NVIDIA OpenShell Membawa Pendekatan Baru untuk Menjalankan AI Agent
OpenShell dari NVIDIA hadir sebagai lingkungan eksekusi terbuka untuk mengeksekusi autonomous agent dengan aturan akses yang lebih ketat. Alih alih memberikan akses penuh terhadap sistem, OpenShell menempatkan agent di dalam lingkungan yang dibatasi sehingga berbagai tindakan dapat dibatasi menggunakan aturan yang telah ditentukan.
Pendekatan tersebut menjadi makin penting ketika TEKNOLOGI AI agent mulai menangani pekerjaan yang lebih luas. Agen otonom dapat memproses data, mengoperasikan perangkat lunak, hingga berkomunikasi dengan layanan eksternal. Kapasitas tersebut tentu membutuhkan kontrol infrastruktur agar tindakan yang tidak sesuai kebijakan dapat dibatasi sebelum berdampak terhadap sistem.
OpenShell Menempatkan AI Agent di Lingkungan yang Lebih Terkontrol
Salah satu konsep utama dari NVIDIA OpenShell adalah penggunaan sandbox. Lewat pendekatan tersebut, AI agent tidak langsung berjalan di host utama, melainkan ditempatkan dalam ruang yang memiliki batas tertentu. Mekanisme tersebut dapat mengatur penggunaan filesystem, akses internet, eksekusi program, hingga jalur pemrosesan inference.
OpenShell juga menggunakan isolasi yang ditegakkan di tingkat sistem sehingga policy yang telah ditentukan tidak hanya bergantung pada perilaku model. Melalui desain tersebut, meskipun agent menghasilkan tindakan yang mencoba melampaui izin, sistem keamanan di bawahnya tetap dapat membatasi tindakan yang melampaui aturan. Desain tersebut membuat TEKNOLOGI keamanan agent memiliki lapisan perlindungan tambahan di luar AI itu sendiri.
Kebijakan Deklaratif Membuat Izin Agent Lebih Mudah Dikontrol
Runtime ini mengadopsi kebijakan deklaratif berbasis YAML untuk mengatur batas kemampuan AI agent. Dengan konfigurasi tersebut, tim dapat mengatur direktori yang boleh dibaca atau ditulis, membatasi endpoint eksternal, dan menentukan aturan eksekusi secara lebih mudah ditinjau.
Sistem aturan deklaratif tersebut juga memberikan keuntungan bagi developer dan administrator karena perubahan kebijakan dapat dikelola dalam version control. Setiap perubahan dapat dibandingkan sehingga tim pengembang memiliki mekanisme audit yang lebih terstruktur. Cara tersebut membantu TEKNOLOGI AI agent dioperasikan bersama proses keamanan yang sudah ada.
OpenShell Mengendalikan Akses Agent ke Jaringan dan Informasi Sensitif
Sistem autonomous agent yang memperoleh akses jaringan luas dapat menimbulkan risiko apabila informasi sensitif secara tidak sengaja dibagikan ke layanan yang tidak diizinkan. Untuk mengurangi risiko tersebut, OpenShell mendukung aturan koneksi keluar yang dapat membatasi endpoint yang bisa dihubungi.
Pendekatan deny by default dapat mencegah agent mengakses tujuan yang belum disetujui. Selain kontrol network, OpenShell juga dirancang untuk membantu credential dan informasi sensitif sehingga agent tidak harus mendapatkan seluruh rahasia secara langsung. Kombinasi tersebut menjadi elemen strategis dalam menjalankan AI agent di lingkungan produksi.
Hak Akses File dan Program Bisa Dibatasi Sesuai Kebutuhan
Selain jaringan, OpenShell memberikan perhatian terhadap filesystem dan proses. Direktori tertentu dapat diberikan akses read only, sementara bagian lain dapat diizinkan untuk dimodifikasi. Lokasi yang tidak dicantumkan dapat diblokir dari agent.
Pembatasan proses juga bertujuan mengurangi agent dari mengeksekusi aktivitas di luar kebutuhan tugas. Dengan agent berjalan sebagai pengguna dengan hak terbatas, potensi pengambilalihan lingkungan host dapat dibatasi. Mekanisme tersebut menjadi makin relevan ketika AI agent diberikan kemampuan menjalankan kode.
AI Agent Otonom Membutuhkan Pengamanan di Lapisan Infrastruktur
Evolusi agentic AI mulai bergerak menuju sistem yang dapat menjalankan pekerjaan secara berkelanjutan. Sistem seperti tersebut dapat membentuk agen tambahan, memasang perangkat lunak, dan memodifikasi cara menyelesaikan tugas berdasarkan kondisi yang ditemui.
Semakin panjang waktu operasi agent, semakin penting pula keberadaan terhadap mekanisme pengawasan yang tetap berlaku. Pendekatan NVIDIA menempatkan keamanan pada lingkungan eksekusi, bukan hanya berharap agent selalu mengikuti prompt. Melalui pendekatan tersebut, AI agent masih dapat bekerja secara fleksibel sambil berada di dalam batas kebijakan.
Kesimpulan, OpenShell Menjadi Pendekatan Baru untuk Mengontrol Autonomous Agent
Perkembangan OpenShell menggambarkan bahwa keamanan AI agent semakin bergerak ke lapisan infrastruktur. Dengan ruang operasi yang dibatasi, aturan berbasis YAML, pembatasan koneksi eksternal, serta kontrol aktivitas sistem, TEKNOLOGI ini menawarkan pendekatan yang lebih seimbang antara fleksibilitas autonomous agent dan pengawasan sistem yang kuat.
Pada masa mendatang, pendekatan seperti OpenShell berpotensi memegang peranan lebih besar ketika perusahaan mulai menjalankan lebih banyak AI agent. Menurut Anda, apakah runtime dengan keamanan berbasis policy akan menjadi standar baru bagi agentic AI? Berikan perspektif Anda mengenai arah perkembangan autonomous AI dan terus pantau inovasi berikutnya untuk memahami arah baru infrastruktur kecerdasan buatan.


