NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat
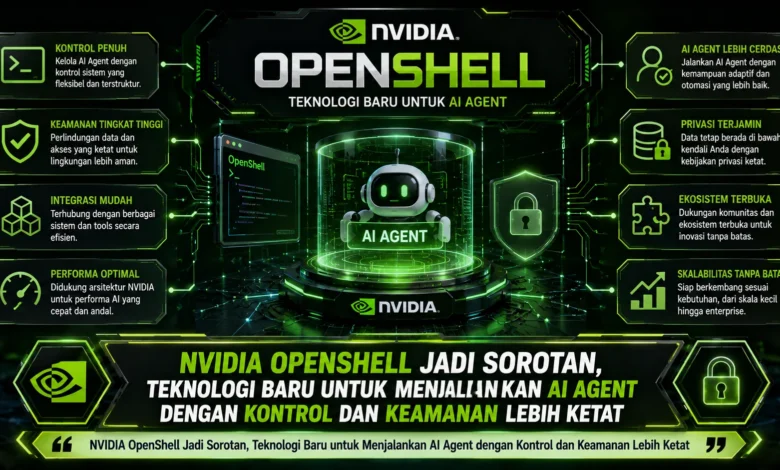
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
NVIDIA OpenShell Membawa Pendekatan Baru untuk Menjalankan AI Agent
NVIDIA OpenShell hadir sebagai lapisan eksekusi terisolasi untuk mengoperasikan agen kecerdasan buatan dengan pembatasan yang lebih jelas. Daripada membuka akses penuh terhadap sistem, OpenShell mengoperasikan AI agent di dalam sandbox terisolasi sehingga aktivitas tertentu dapat diatur melalui kebijakan.
Konsep tersebut menjadi semakin relevan ketika TEKNOLOGI AI agent mampu mengerjakan tugas kompleks. AI agent modern dapat membaca dokumen, mengeksekusi kode, hingga memanggil API. Fleksibilitas semacam itu tentu membutuhkan batas keamanan agar kesalahan maupun perilaku tidak diinginkan dapat dikendalikan sebelum berdampak terhadap sistem.
Isolasi Sistem Membantu OpenShell Mengendalikan Tindakan Agent
Salah satu konsep utama dari NVIDIA OpenShell adalah penggunaan sandbox. Lewat pendekatan tersebut, AI agent tidak langsung berjalan di host utama, melainkan ditempatkan dalam sandbox yang dikontrol. Isolasi ini dapat membatasi interaksi dengan berkas, akses internet, aktivitas proses, hingga akses terhadap model AI.
OpenShell juga menggunakan kontrol pada tingkat kernel sehingga aturan keamanan tidak hanya diterapkan pada lapisan aplikasi. Melalui desain tersebut, meskipun agent mendapat perintah yang tidak sesuai, mekanisme sandbox tetap dapat menghentikan aktivitas yang melampaui aturan. Desain tersebut membuat TEKNOLOGI keamanan agent tidak sepenuhnya bergantung pada prompt.
OpenShell Menggunakan Aturan yang Bisa Ditinjau dan Diperbarui
Runtime ini mengadopsi konfigurasi aturan berbasis YAML untuk mendefinisikan izin yang tersedia. Melalui file kebijakan tersebut, tim dapat menentukan akses filesystem, menetapkan tujuan jaringan yang diizinkan, dan mengontrol penggunaan layanan model secara lebih transparan.
Sistem aturan deklaratif tersebut juga menawarkan nilai tambah bagi tim keamanan karena perubahan kebijakan dapat diperiksa melalui proses review. Revisi kebijakan dapat dibandingkan sehingga organisasi memiliki jejak kontrol yang lebih jelas. Pendekatan ini membantu TEKNOLOGI AI agent dioperasikan bersama proses keamanan yang sudah ada.
Kontrol Jaringan dan Kredensial Membatasi Risiko Kebocoran Data
Sistem autonomous agent yang memperoleh kemampuan berkomunikasi ke berbagai endpoint dapat memunculkan tantangan keamanan apabila berkas perusahaan secara tidak sengaja ditransmisikan ke endpoint eksternal. Karena itu, OpenShell menyediakan kebijakan jaringan yang dapat menentukan tujuan yang diperbolehkan.
Strategi pembatasan standar dapat membuat koneksi yang tidak tercantum otomatis ditolak. Selain jaringan, OpenShell juga dirancang untuk membantu akses terhadap token maupun autentikasi sehingga agent tidak perlu memegang kredensial tanpa pembatasan. Gabungan mekanisme ini menjadi bagian penting dalam membangun agent yang lebih aman.
Kontrol Filesystem dan Proses Mengurangi Akses yang Tidak Diperlukan
Di luar pengaturan network, OpenShell menyediakan kontrol terhadap filesystem dan proses. Lokasi penyimpanan tertentu dapat ditetapkan hanya untuk dibaca, sementara bagian lain dapat diberikan hak baca dan tulis. Lokasi yang tidak dicantumkan dapat tetap tidak dapat diakses.
Pembatasan proses juga dapat membatasi agent dari menjalankan tindakan berbahaya. Dengan agent berjalan sebagai pengguna dengan hak terbatas, risiko akses administratif dapat dikurangi. Lapisan perlindungan seperti ini menjadi sangat berguna ketika AI agent dapat membuat dan mengeksekusi program secara mandiri.
Runtime Aman Menjadi Penting Saat Agent Mulai Menjalankan Tugas Jangka Panjang
Generasi AI agent berikutnya mulai mendorong munculnya TEKNOLOGI yang dapat menjalankan pekerjaan secara berkelanjutan. Agen otonom tersebut dapat membuat subagent, menambah tool, dan menyesuaikan strategi berdasarkan kebutuhan pekerjaan.
Semakin lama sebuah agent berjalan, semakin penting pula keberadaan terhadap mekanisme pengawasan yang tetap berlaku. OpenShell mencoba menempatkan keamanan pada lapisan infrastruktur, bukan hanya mengandalkan instruksi pada model. Melalui pendekatan tersebut, kemampuan agent dapat terus berkembang sambil tetap beroperasi dalam ruang akses yang telah disetujui.
Kesimpulan, Keamanan Infrastruktur Menjadi Fondasi Penting Agentic AI
Kehadiran NVIDIA OpenShell memperlihatkan bahwa perlindungan autonomous agent semakin membutuhkan pendekatan di tingkat runtime. Dengan sandbox terisolasi, policy deklaratif, network policy, serta isolasi berkas dan eksekusi, TEKNOLOGI ini berupaya memberikan keseimbangan antara kebebasan AI dalam menjalankan pekerjaan dan kontrol infrastruktur yang terukur.
Pada masa mendatang, pendekatan seperti OpenShell berpotensi semakin dibutuhkan ketika autonomous agent digunakan dalam lebih banyak workflow. Bagaimana menurut Anda, apakah infrastruktur seperti NVIDIA OpenShell akan menjadi standar baru bagi agentic AI? Bagikan pandangan Anda mengenai perkembangan TEKNOLOGI ini dan terus pantau inovasi berikutnya untuk mengetahui perubahan berikutnya dalam ekosistem AI agent.